 謝至恩
境外駭客自 2026 年 7 月起運用 AI 代理 (AI Agent) 工具發動網路攻擊,目標已由政府機關擴展至各類企業及網路平台。數位發展部資通安全署指出,台灣已有十餘家企業及網路平台接連受害,累計逾百萬份個資受影響;資安署表示,目前觀察到的受害情形中,近半數與 AI 攻擊有關。資安署促請業者落實「補住漏洞」、「通知客戶」及「個資最小化」三大作為,數發部也提出包含 72 小時應變要求及一個月改善計畫的五項行動,並提醒民眾提防個資外洩後衍生的精準詐騙。
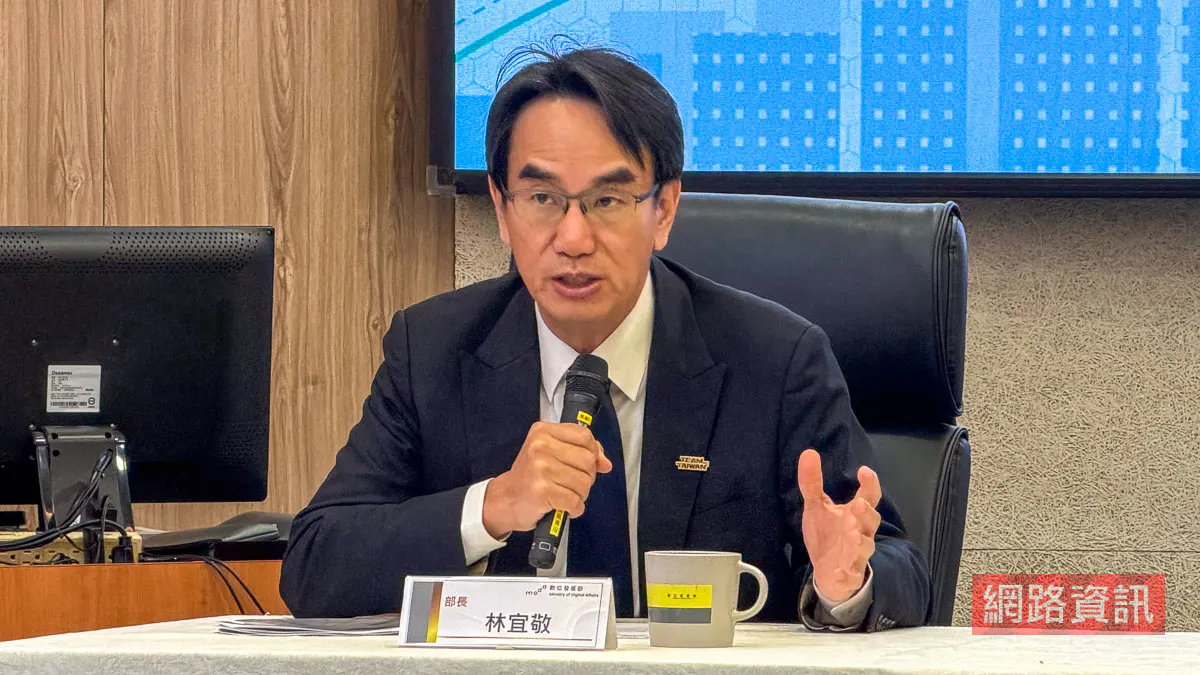
數位發展部部長林宜敬表示,先進 AI 模型在資安上的能力非常強,可以自動尋找各種漏洞,再把不同漏洞串連成所謂的 Kill chain 發動攻擊;新出現的工具更能完全自動化掃描全球網站,檢查對方使用的軟體與漏洞,再決定攻擊方法。這一波攻擊在全球各地都傳出災情,台灣也不例外,企業與個人都必須提高警覺。
十餘家企業受害,受影響個資逾百萬份
資安署通報應變組組長黃卓倫指出,目前台灣受害企業與平台外洩的個資,大致包含姓名、電話、地址及訂單等資料,尚未看到信用卡等資訊受害的情形。他表示,攻擊已進入 AI 代理的時代,速度更快、成本更低,規模也比以往更大。
國際情勢同樣嚴峻。黃卓倫說明,日本、韓國及法國在 11 月的網攻情形比上個月更嚴重。日本已累積上百家企業受害,不少案例連委外廠商也遭波及;韓國統計已有 37 家金融公司遭侵入,共有 47.3 萬筆資料外洩,約 10 億韓元款項被盜,11 月駭客攻擊更擴及血庫的血漿儲存部分,所幸並未造成相關損失。
官員補充,這波跨國攻擊大約自 9 月中開始,最早受害的是韓國;10 月 20 日台灣召開記者會時,已知國內有數家企業遭到攻擊,目前攻擊仍未結束。攻擊來源主要來自香港,但也有許多是經由各國跳板進入。至於受害企業名單,官員表示,對個案評論會影響企業商譽,因此不便公開。

AI 自動化攻擊鎖定已知漏洞與 API
資安署指出,攻擊者多利用 PHP 、 Node.js 、 GitLab 等相關軟體或平台的已知高風險漏洞,並透過具有較高權限、可大量存取資料的 API,取得或擷取大量個資。黃卓倫表示,這些弱點近期都列在已知遭利用漏洞 (KEV) 清單中,而 API 之所以成為駭客最喜歡攻擊的地方,是因為經由 API 取得大量資料相對容易,部分 API 權限又較高,一旦受害衝擊也較大。
黃卓倫歸納,AI 協助駭客的方式主要有四種:猜密碼、找漏洞、撞資料,以及偷取合法憑證繞路進入系統。例如駭客登入後修改訂單號碼,若系統程式沒有寫好,就可能看到其他人的資料,而 AI 能把這類嘗試完全自動化;許多密碼仍設得相對簡單,系統若沒有簡訊或 App 二次驗證,駭客猜中後就容易進入後台,再連到其他系統。此外,很多漏洞的修補方法早已公告,駭客利用 AI 也能很快寫出相對應的攻擊程式。
「AI 其實它是幫駭客自動的去找門跟找鑰匙,它並沒有比較厲害,它只是因為自動化。」黃卓倫說,AI 讓攻擊變快,攻擊成本也更低。
國家資通安全研究院院長龔化中表示,資安院針對這波攻擊做了許多鑑識調查,確實發現不少攻擊使用的是中國一款名為 ARTEX 的工具。該工具在今年 9 月 3 日於百度的安全攻防演練競賽中奪冠,開原後便一直被各地駭客拿來使用,目前已觀察到多個不同來源的駭客持續攻擊日本、韓國與台灣。
龔化中指出,這類攻擊最重要的特徵是透過 API 下手。 AI 程式根本不需要看使用者畫面,通常直接跳過畫面攻擊 API,因此即使是介面上已經拿掉的功能,仍可能遭到攻擊;攻擊者也常利用已經外洩的外部憑證與帳號,並大量、快速、自動化地直接讀取資料庫。他說明,這類工具會把攻擊手法拆成一個個小步驟,讓大型語言模型 (LLM) 不知道自己正在執行駭客行為,等於讓攻擊者取得最高階大型語言模型的能力。
企業三件事:補漏洞、快通知、個資最小化
資安署強調,企業經營者應將資安視為營運關鍵風險,落實三項核心措施。
第一是立即補住漏洞、強化防禦。企業事前應依資安警訊進行源碼掃描與滲透測試,限期修補已知漏洞;受駭後應全面換發或廢止可能洩漏的金鑰、密碼及存取權杖 (Token),改用短時效憑證,並全面清查同類系統與內部後台。修補前務必保全系統日誌 (Log),委由專業鑑識團隊確認沒有留存後門。資安署提醒,企業若應作為而未作為致生損害,可能需負法律賠償責任。
第二是盡速通知客戶,搶在詐騙集團前面。依《個人資料保護法》第 12 條規定,個資遭竊或洩漏時,應查明後以適當方式通知當事人。黃卓倫表示,業者不需要等到調查全部結束,只要初步掌握受影響範圍,就可以先行通知;公告應清楚說明外洩了哪些資料,並明確告知民眾「官方絕不會做的事」,例如要求操作 ATM 、網路銀行或透過 LINE 退款。委外代管或系統服務平台,也應依約同步通知合作夥伴與品牌。
第三是個資蒐集最小化。企業應重新審視業務流程,只收集履約必要欄位,例如超商取貨就不需要強制填寫完整戶籍住址;同時訂定保存年限,過期訂單依法刪除或進行去識別化處理,敏感資料則應分開存放並加密遮罩。委外廠商也必須遵循同等規範,業務終止時確實銷毀資料並提供證明。黃卓倫提醒,企業蒐集的個資不只是資產,同時也是風險。
資安院:當作已經受害,三招緊急止血
龔化中針對眼前的攻擊,提出三項應急措施。首先是因應 API 攻擊,建議企業暫時下架閒置、較不重要的系統,他坦言這是緊急情況下不得已的作法;若沒有國際連線需求,也應盡量關閉或限縮對外網路。
其次是因應憑證外洩,建議企業內部全面強制登出,並要求在這段期間更換一次密碼。龔化中解釋,雙重驗證雖然能有效阻擋駭客以密碼登入,但若工作憑證已經被駭客取得,對方仍可持續通行無阻,因此強制登出是暫時性但相當有效的作法。
第三是資料庫監控。龔化中表示,企業若還來不及完成資料最小化或加密,就一定要立即對資料庫存取進行最嚴密的監控,一旦發現訂單或客戶資料遭到密集大量存取,就要立即示警並阻斷存取,這是減少損失最重要的方法。
「你就想成已經被害了,你要趕快立即進行一些預防。」龔化中呼籲,不需要的資料庫應先下架關閉,等系統修補完成、駭客行為能被妥善防止後,再恢復正常運作。
數發部五項應變行動,72 小時內完成修補與通報
為協助企業及早防範資安威脅、降低個資外洩風險,數發部提出五項應變行動:
- 資安署或資安院針對某軟體或設備發布重大資安警訊時,各界應參考資安署「各機關基於風險導向之弱點處置期限評估指引」,於 72 小時內完成升級軟體、安裝補丁修補漏洞、關閉部分功能或採取其他防護措施。
- 數位經濟相關企業發現個資外洩,應於 72 小時內通報主管機關。
- 企業發現個資外洩,應於 72 小時內以適當方式個別通知當事人,告知潛在的詐騙風險。
- 企業發現個資外洩,應於 72 小時內找到原因,或完成漏洞修補、關閉軟體部分功能,或採取其他有效措施防止災情擴大。
- 事件發生後,企業應於一個月內提出檢討與改善計畫,落實個資最小化原則,避免蒐集不必要的個資,以降低攻擊面 (Reduce Attack Surface) 。
數位產業署副署長黃雅萍表示,數位經濟相關企業的通報窗口為數位發展部數位產業署,上週也已邀集平台型業者說明相關要求。企業通報後,數位產業署會在第一時間進行行政檢查,並找專家與技術人員協助業者找出根因、防堵漏洞。官員強調,行政檢查的最大目的不是處罰,而是協助企業應對網路攻擊;由於平台業者上面有許多品牌客戶的資料,承擔的責任較大,未來也將是資安強化的推動重點。
資安署也提醒,企業面對 AI 網攻不必單打獨鬥。事前可免費加入台灣電腦網路危機處理暨協調中心 (TWCERT/CC) 情資分享,直接在信箱收到資安預警情資,並對照官網發布的漏洞紀錄與警訊,優先修補自家系統與設備;一旦遭遇資安事件,則可通報 TWCERT/CC,取得判斷影響範圍、止血應變、分析惡意樣本及媒合專家資源等協助。若涉及個資外洩,也應依法於期限內向目的事業主管機關完成通報。
個資外洩後的精準詐騙,民眾掌握自保四原則
黃雅萍指出,資安事故發生後,接下來很可能出現各種詐騙。詐騙集團常冒用品牌商名義,謊稱訂閱重複扣款,誘導受害者加入 LINE 群組,再要求提供金融卡等相關資料。這類詐騙之所以容易得逞,是因為對方能帶入真實的訂單資料,讓民眾信以為真。民眾若收到可疑的 LINE ID,可到「網路詐騙通報查詢網」通報,目前約五小時內就能將其停權。
資安署呼籲民眾掌握「自保四原則」:
- 對方能說出姓名、訂單與消費細節,不等於是真客服。
- 切勿點擊簡訊或通訊軟體內的不明連結,應自行開啟官方 App 或官方網站查證。
- 凡提及「操作 ATM 、網銀解除扣款」或「透過通訊軟體退款」,均為詐騙,應立即掛斷電話。
- 常用帳號全面啟用雙重驗證 (2FA),不同平台避免共用密碼。
若有疑慮,請先掛斷電話,並撥打 165 反詐騙諮詢專線查證。
直接財損小、間接損失大,部長籲盡速上補丁
「這一波的資安攻擊有一個特性,就是直接的財損非常小,但是潛在間接的財損會非常大。」林宜敬說明,這波攻擊沒有拿走信用卡號,也沒有像過去勒索病毒那樣直接勒索金錢,駭客取得個資後,是在暗網上賣給詐騙集團行騙,品牌商與提供服務的資訊廠商商譽損失也會非常大。「保護你的客戶就是保護你自己的商譽。」
林宜敬也提到,近期發布的 PHP 、 Go 、 Node.js 、 GitLab 等資安警訊,與 Anthropic 的 Project Glasswing 等計畫有關,這類計畫讓軟體產業先檢查自身系統、找出資安漏洞,再通知全球使用這些軟體的企業與機關盡快修補。過去企業收到修補通知,可能等一、兩週甚至一、兩個月才處理,現在已經不能這樣做;駭客得知漏洞後,會用 AI 工具快速掃描全球網站,找出尚未升級的系統並自動發動攻擊。
對於這波攻擊是否與選舉有關,林宜敬表示,這一波資安事件看起來是全球性的,日本、韓國也有金融機構遭到侵入。原因在於先進 AI 模型取得非常強大的資安能力,相關工具陸續在網路上公開後,全球許多駭客不論資深與否都下載使用;雖然仍不能掉以輕心,但看起來並非針對台灣。林宜敬也提到,資安署與資安院已陸續取得美國的資安 AI 模型,用於關鍵基礎設施等網站掃描,民間企業的部分將再做規劃,並希望借重台灣資安產業的力量協助解決問題。
林宜敬強調,這些規定不是為了處罰電商或資訊服務業者,處罰對誰都沒有好處,最重要的是政府與民間企業一起把防護工作做好。他也請媒體協助提醒全國資安人員與企業主,未來資安署或資安院發布重大資安警訊時,務必盡快把補丁補上。