 謝至恩
金融監督管理委員會在 2026 年 6 月發布「金融業後量子密碼遷移參考指引」後,金融機構與公部門陸續把後量子密碼 (PQC) 納入預算規劃。長期為銀行提供硬體安全模組 (HSM) 的普鴻資訊,推出整合硬體、作業系統與管理平臺的 PQC 解決方案,其演算法已通過美國 NIST CAVP 驗證,並以硬體保存主金鑰作為主要訴求。普鴻資訊董事長林群國指出,公司非金融業的營收已超過金融業,接下來將持續拓展政府、醫療等市場。
舊加密演算法將退場 PQC 需求提前浮現
普鴻資訊副總經理許景翔說明,PQC 是密碼演算法的改進,日常生活中每年更換的憑證就與演算法有關。舊有的 RSA 演算法預計在 2030 年前後停用,企業必須改用後量子密碼。他指出,駭客會先竊取憑證,再於自己的電腦中進行破解,一旦破解成功就能取得企業資料;企業面對的難題則是如何更換、更換時系統會不會中斷,金融業對系統中斷又特別嚴格。
「我們現在不做的話,等明天後天不小心資料洩露出去了就來不及了。」許景翔表示,普鴻已開始與各企業推動 PQC 解決方案。
林群國觀察指出,金管會指引發布後,市場仍有觀望,但已有單位邊觀察邊編列預算。由於設備通常使用五到七年,企業不太可能在 2028 年仍採購不支援 PQC 的設備、 2030 年再更換,因此採購需求會比法規時程更早出現。目前政府機構詢問的顧問、採購與憑證管理預算,前提都是必須「PQC Ready」。
13 項演算法通過 CAVP 驗證 主金鑰存放於硬體
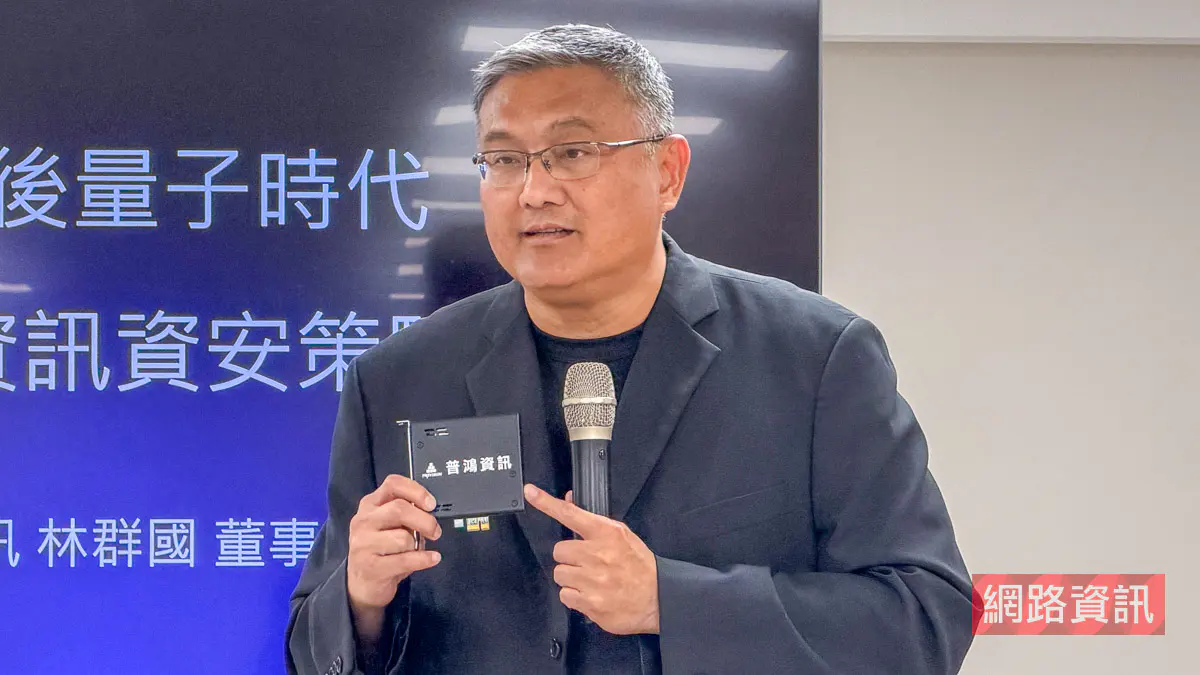
林群國表示,普鴻兩年前獲得數位發展部補助,投入 PQC 研發,近期通過美國 NIST CAVP 驗證。許景翔補充,普鴻的加解密卡共有 13 項演算法通過驗證,卡片採用的晶片具備 FIPS 140-3 Level 3 認證,並經過旁通道攻擊測試。
林群國強調,銀行業者都清楚,主金鑰 (Master Key) 一定要保護在硬體的晶片中,才不會被破解。他也指出,軟體式 PQC 雖然存在,但「將來隨著攻擊越來越多,你一定會必須從軟體升級到硬體,這個是長期躲不掉的趨勢。」
許景翔說明,軟體式加密放在作業系統中,駭客入侵後就有機會進行解密。普鴻的資安融合機在設計上也考量實體安全,電源置於機盒內,機蓋平時上鎖,必須以鑰匙開啟;機蓋開啟時會觸發開蓋偵測並發出通知,正式操作前還需讀取晶片卡。
普鴻同時提供自行研發的強化型作業系統,只納入必要的套件與功能。許景翔表示,同樣兩年期間,Red Hat 約有二十多次弱點修補,普鴻作業系統只修補兩次,且都是核心 (kernel) 層級的修補。設備也可安裝 ProMonitor,即時掌握卡片溫度、卡片運作,到上層應用程式的服務狀態。
憑證管理到 API 中臺 協助舊系統接軌 PQC
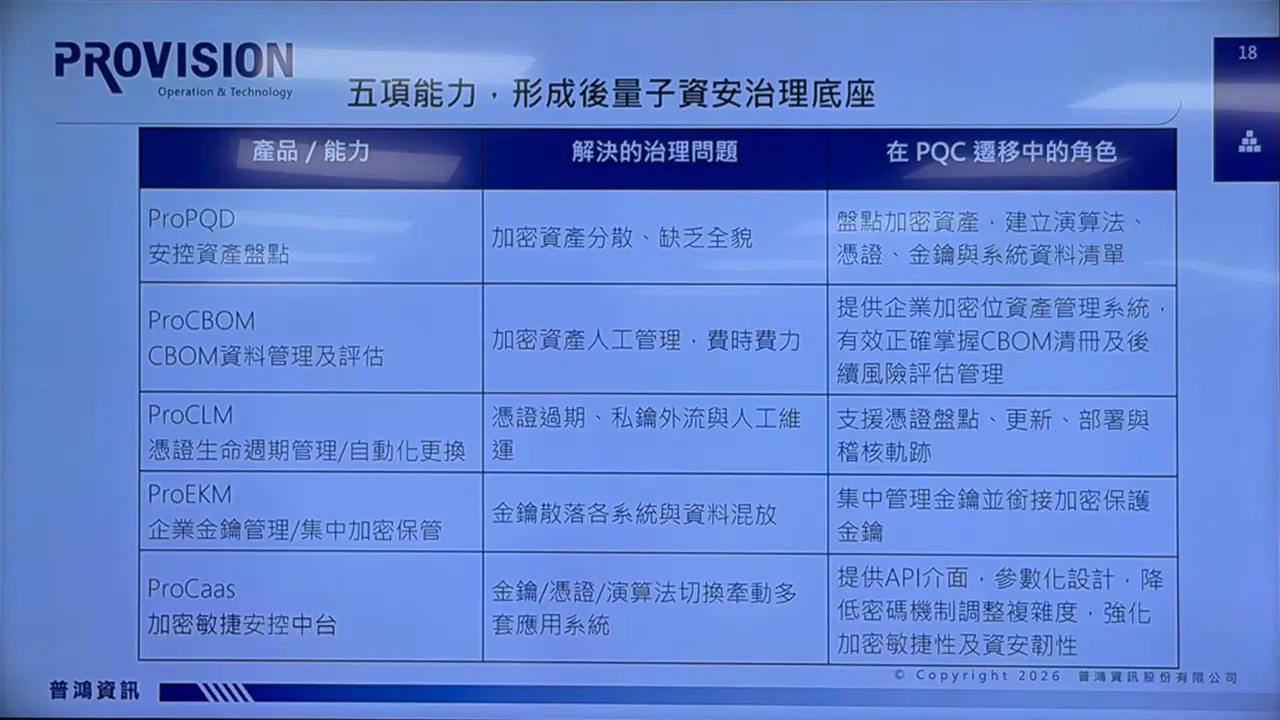
許景翔指出,資安防護過去多半是在外部架設各種產品做城牆式保護,但外部總會有漏洞,普鴻則是把保護措施改為內建,從單點加密轉向整體密碼安全保護。在憑證管理方面,普鴻以 EKM 將憑證放入安全控管空間,並結合加解密卡;CLM 則讓客戶掌握哪些憑證即將到期、哪些具有風險。
對於難以修改的既有系統,普鴻提供加密敏捷安控中臺 PCAS 。許景翔說明,PCAS 是 API 介面,讓舊系統透過 API 呼叫後端的後量子 HSM 。針對個人電腦中的機密資料,普鴻另有檔案層級加密的產品系列,從底層對檔案加密,而非只做外層保護。
既有客戶如何升級也是市場關注重點。林群國表示,普鴻的加解密卡已銷售給二十多家客戶,近期購入的硬體不必更換,只要增加軟體模組即可升級;更早期的設備則需要換新。他說明,NIST 的 FIPS 203 、 204 、 205 標準定案後,普鴻才能據此開發,因此定案前的產品無法直接升級。
非金融營收超越金融業 CMVP 成國際化門檻
林群國表示,普鴻的 PQC 方案已有五家以上非金融業客戶下單,政府與醫院的營收在過去一年快速成長,已超過金融業。他分析,銀行考量較周全、決策較慢,且銀行業在整體產業中的占比有限,非金融市場成長自然較快。普鴻希望非金融業營收比重在 2027 至 2028 年快速提升,因為這些都屬於年度經常性收入 (ARR) 產品線。
在金融市場,林群國認為客戶規模不同,選擇也不同:大型、超大型銀行採用 IBM 方案的機率較高,中型銀行採用普鴻方案的機率較高。
在 CAVP 之後,下一個關卡是 FIPS 140-3 的 CMVP 模組驗證。林群國坦言,CMVP 成本至少約 3,000 萬元起跳,排隊審查就要一年半,普鴻仍在評估,也不排除與國內晶片廠商合作申請。目前普鴻 HSM 使用國外廠商的晶片,他表示臺灣已有三家以上晶片廠商,雙方正在討論合作方式。