 謝至恩
「在 AI 時代,攻擊者挖漏洞的速度,往往比我們研發修補程式的速度還快。」Fortinet 資深技術顧問李鵬一語道出企業眼前的處境:AI 代理人已能替人操作、執行工作,攻擊者也正把同樣的能力化為武器。面對台下的金融業資安主管,他從 AI 如何拉低攻擊門檻、以 AI 代理人為核心的新型攻擊,以及企業如何落地 AI 防護三個角度,拆解自主代理時代的信任防線該如何建立。
攻擊時間窗縮短至 24~48 小時
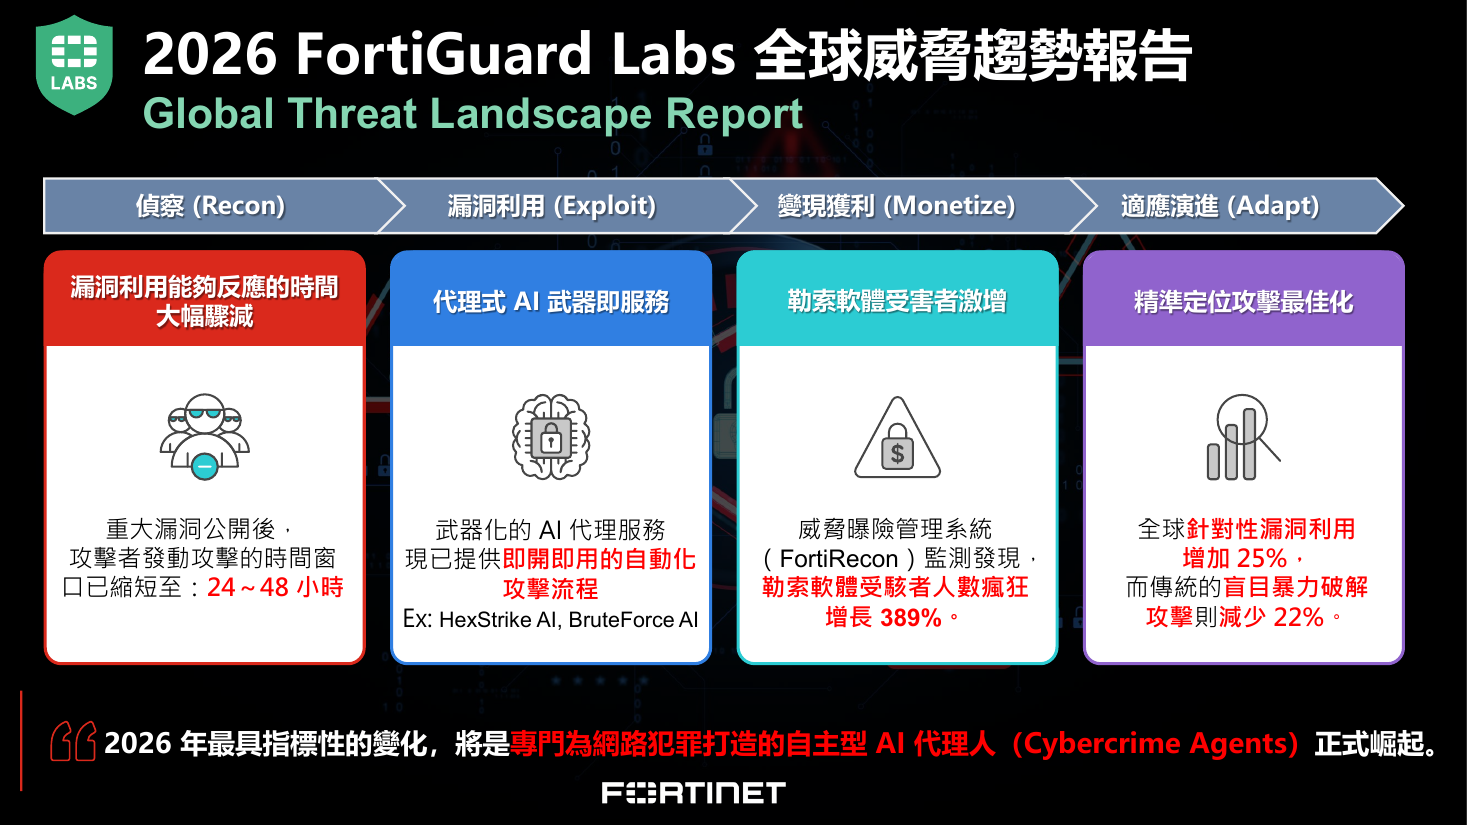
李鵬引用 FortiGuard Labs《2026 全球威脅趨勢報告》,將攻擊者的行動拆解為偵察、漏洞利用、變現獲利、適應演進四個階段。重大漏洞公開後,攻擊時間窗已縮短至 24~48 小時,原因在於攻擊者開始使用 HexStrike AI 、 BruteForce AI 等「代理式 AI 武器即服務」,自動完成情報收集、漏洞分析與攻擊執行。 FortiRecon 監測到勒索軟體受害者數量增長 389%;針對性漏洞利用增加 25%,盲目暴力破解則減少 22% 。
開原代理的三類風險
以近期熱門的開原自主代理專案 OpenClaw 為例,其攻擊面由本機閘道、代理節點與技能組(Skills)構成。第一類風險是技能市集投毒:攻擊者在 ClawHub 植入偽裝成生產力工具的挖礦與竊密程式,或以「假文件、真安裝」誘騙使用者關閉防毒、執行 Base64 指令;2026 年第一季已通報逾 1,000 種惡意 Skills 。他建議企業封鎖從公開市集直接下載、建立內部鏡像站,強制審查 SKILL.md 描述檔,並持續監控安裝後的行為。
第二類是代理本身的漏洞,統稱「ClawJacked」,其中 CVE-2026-25253 的 URL/Token 暴露達 CVSS 9.8,Token 一旦外洩,攻擊者即可冒用身分直接操控代理。第三類是間接提示詞注入:惡意指令藏在文件、特殊字元或經 HTTP Headers 寫入的日誌中,當 SOC 交由 AI 自動分析時,可能被當成指令執行。這些手法可串成「提示詞注入→工具誤用→權杖竊取→BEC 詐騙→橫向移動」的多階段攻擊鏈,因此防禦必須在每個環節設置檢核點。
治理焦點從資料延伸到 AI 行為
李鵬指出,CISO 面對的 AI 風險可歸納為資料主權與 Shadow AI 、新的攻擊面,以及 AI 代理人失控三大類。傳統以機密性、完整性、可用性為核心的框架,難以涵蓋演算法偏見、黑箱與幻覺等問題,治理焦點必須延伸到「約束 AI 的行為與決策」。金管會今年 7 月發布的《金融業應對 AI 攻擊的挑戰與策略建議》提出落實零信任、強化持續監控、深化資安左移等七項建議,核心是從單點防護走向治理、營運與韌性的整體升級。
「龍蝦池」五道防線
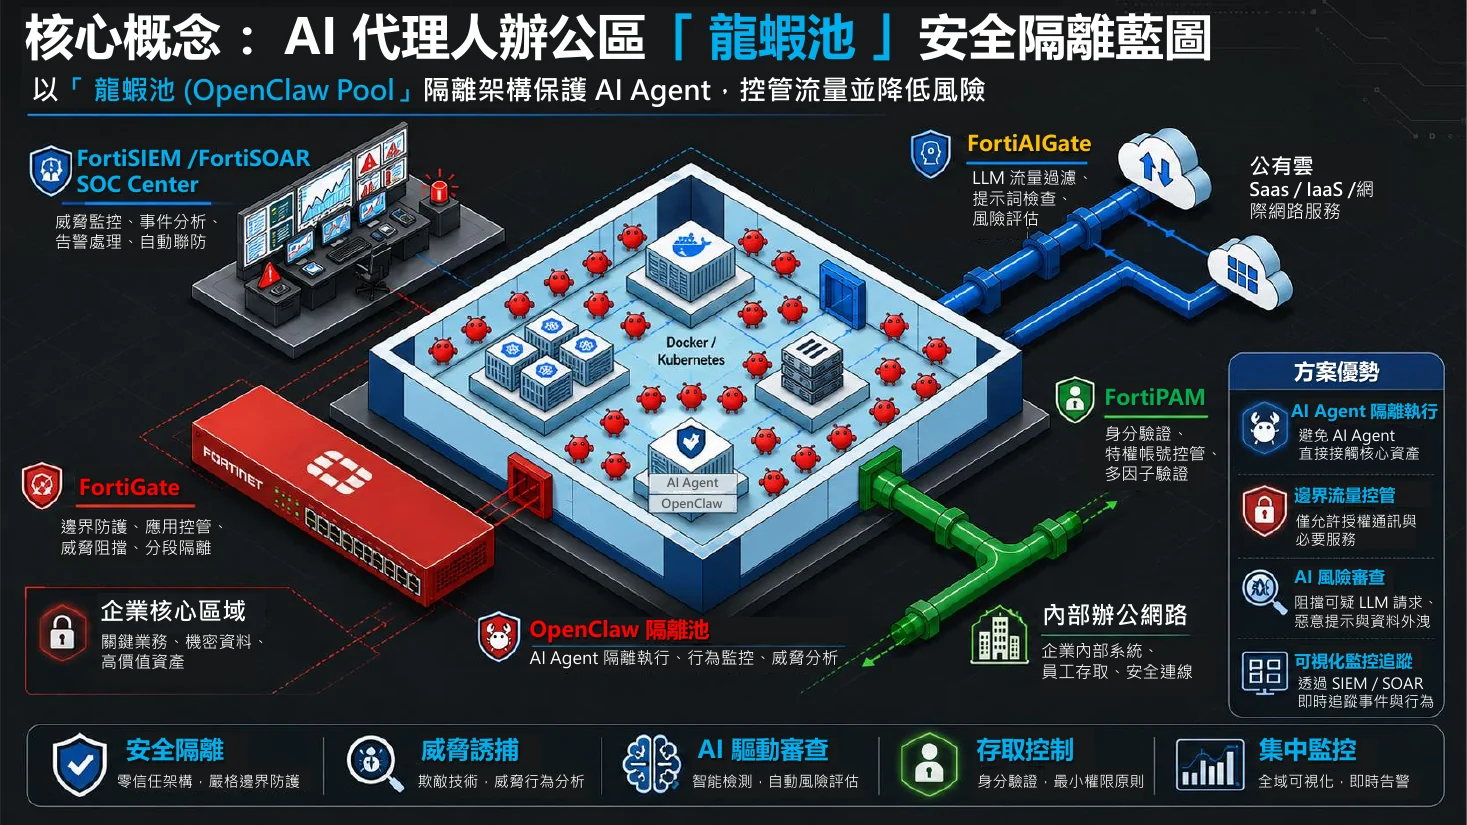
他主張把 AI 代理視為「擁有數位權限的數位員工」,並提出「龍蝦池」(OpenClaw Pool)概念,替 AI 代理規劃一個隔離的辦公區。第一道防線 FortiGate 負責網路分段、白名單外連、攔截未經授權的 LLM 服務並留存紀錄;第二道 FortiPAM 作為唯一存取通道,搭配多因素驗證、最小權限與全程錄影;第三道 FortiAIGate 提供 AI Guardrails,檢查提示詞注入、越獄攻擊與機敏資料外流;第四道 FortiEDR 攔截程式碼注入與權限提升;第五道 FortiDLP 依風險採取提示、允許、阻擋、擷取畫面或保留副本等措施,最後再由 FortiSIEM 與 FortiSOAR 集中監控、自動聯防。
及早因應「先蒐集、後解密」
在後量子議題上,李鵬提醒「先蒐集、後解密」(Harvest Now, Decrypt Later)的威脅:今天加密的交易資料,可能被保存到量子電腦成熟後再破解。他建議在 2030 年前分三階段推動 PQC 遷移:先盤點密碼資產,再依風險排序、以混合金鑰交換過渡,最後從交易系統與對外連線開始落地。 FortiOS 7.6 已在 IKEv2 金鑰交換支援 ML-KEM 混合架構,FortiOS 8.0 進一步以 ML-DSA 強化 VPN 身分驗證。
李鵬以四項原則總結 AI 安全:只給必要的最小權限、所有行為都能被看見、所有行為都被監控並留存紀錄、一旦出事能立即終止。「AI 創新不會因資安而停止,但資安也不能等 AI 全面上線後才開始。」