 謝至恩
「我們看過這麼多資安事件報告,最後呈現的往往就只有四個字:『人為疏失』,然後就停在這裡。」易璽科技 KnowBe4 資深技術經理蔡翰 (Alson Tsai) 一開場便拋出這個觀察,並反問:在使用者點擊之後,企業能不能把每一次的人為疏失,變成下一次改善的起點?他從合規演練談起,說明企業如何從「做完社交工程演練」走向持續性的人為因素風險管理。
金融業依內部控制及稽核制度實施辦法,須每年向董(理)事會報告資安執行情形,並依人員類別落實資安教育訓練時數;2025 年 12 月發布的《金融資安韌性發展藍圖》,也以目標治理、全域防護、生態聯防、堅實韌性四大軸線推動。蔡翰觀察,多數企業的「執行證據」相當完整,卻難以進一步回答演練之後發生了什麼;合規與有效性不是二選一,而應互補並進。
從「有做演練」走向「有沒有效」
他舉例,點擊率從 5% 降到 2%,並不等於風險降低 60% 。新加坡一項針對約 140 家企業的演練,整體郵件點擊率從將近 20% 降至 7%,但檔案交換、發票交易等內部流程情境,以及與外部人員協作文件的情境,點擊率仍各約 10% 。 NIST 的「The Phish Scale」也提醒,評估演練結果須同時考量題目難度、受測對象與工作情境。
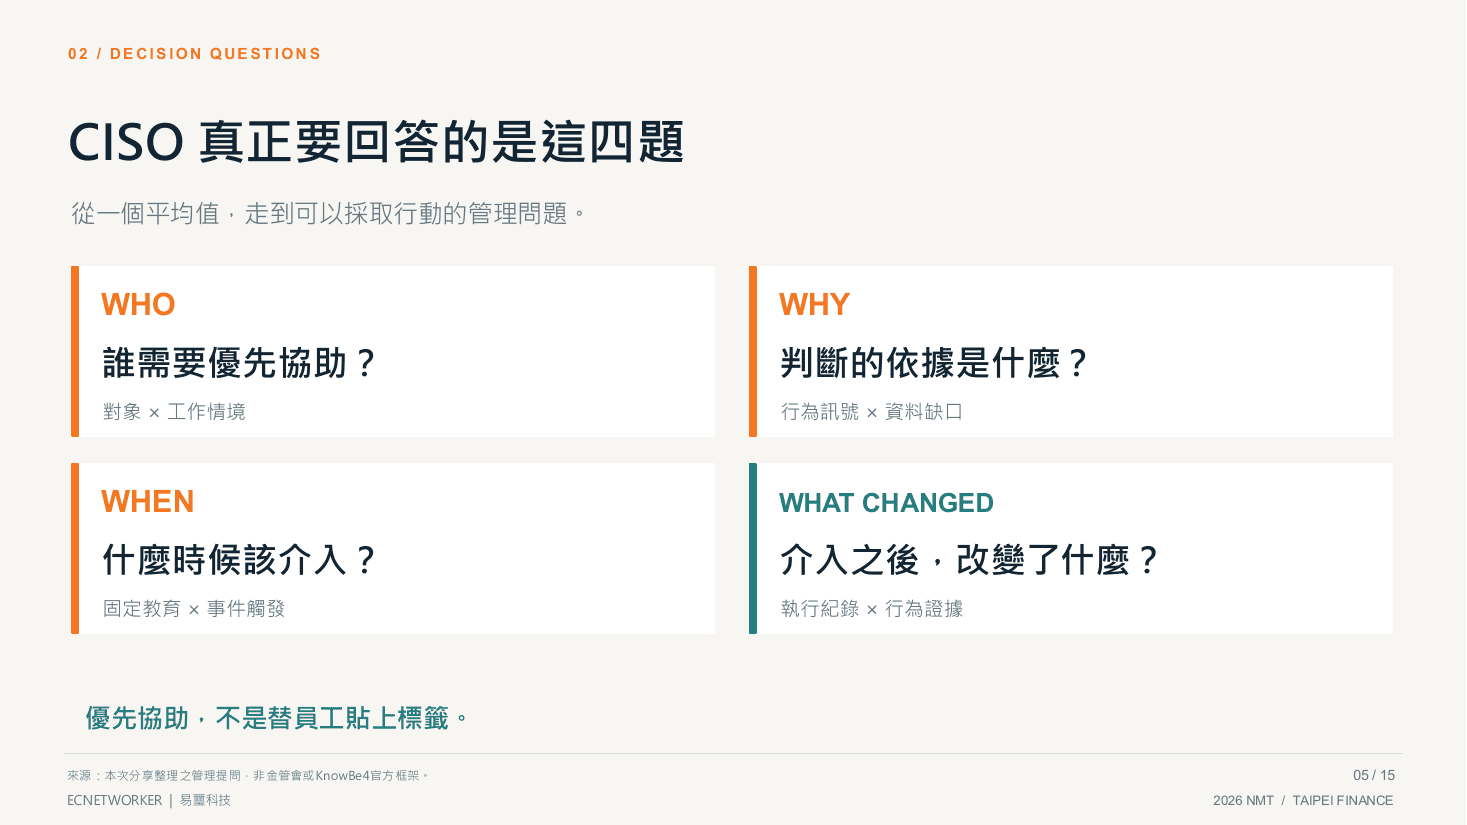
CISO 要回答的四個問題
蔡翰提出四個關鍵問題。 WHO 是哪些人員、在什麼工作情境下最容易受騙,例如 2021 年 Robinhood 客服遭電話詐騙交出存取憑證,導致大量用戶資料外洩;WHY 是以風險分數量化每位使用者在端點、郵件與過往資安紀錄等面向的風險;WHEN 是在使用者發生風險行為的當下即時介入,避免風險擴大;WHAT CHANGED 則是檢視介入之後,行為與習慣是否真正改變。
他強調,零信任要求系統、身分與裝置持續驗證,「人」也一樣。人的風險管理應是年度訓練加上依風險變化啟動協助,而非全面監看員工;例如升職後須大量對接外部客戶的員工,風險已然不同,訓練內容也應隨之調整。
從單次活動到人為因素風險管理
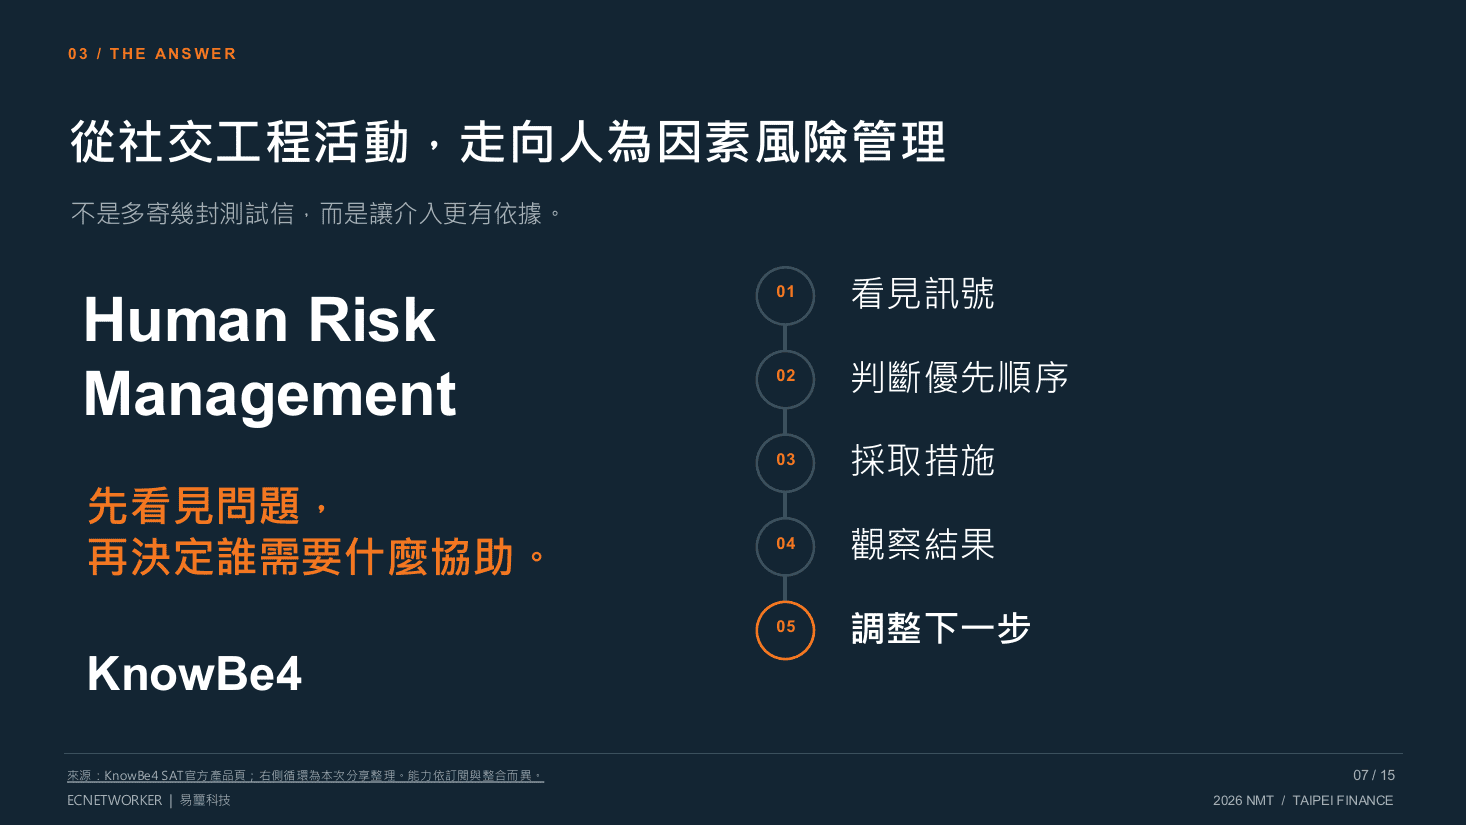
蔡翰主張,將單次的社交工程活動轉為人為因素風險管理 (Human Risk Management, HRM),不再只停在課程完成率與點擊率,而是依「看見訊號、判斷優先順序、採取措施、觀察結果、調整下一步」五個步驟持續循環。
讓人為風險被看見、被處理
AI 也改變了攻擊的規模、速度與情境。他以微軟公布的案例說明,攻擊者三天內就對 26 個國家、逾五萬個電子郵件地址發動攻擊,信件以「違反公司行為準則」為由製造緊張感。過去教使用者檢查錯字與語句是否通順,如今這些破綻可能不再出現;新的判斷方式是行動前先確認三件事:這件事我原本知道嗎?這個登入是我發起的嗎?付款或帳戶變更有沒有走既有流程?更進階的裝置碼釣魚,甚至利用真實登入頁面騙取 OAuth Token,使用者完成 MFA 後,授權其實交給了攻擊者。
114 年度國家資通安全情勢報告顯示,政府機關社交工程演練的郵件點擊率為 1.31%,簡訊點擊率則達 4.16%,不同管道的風險並不相同。蔡翰指出,同一個失誤可能源於知識不足、流程缺口或判斷失準,處置也各不相同,因此須建立觀察、評估、介入、衡量、調整的持續改善流程,並讓教育訓練週期化。
工具面上,KnowBe4 提供資安意識訓練與模擬釣魚演練,以 SmartRisk 量化使用者風險分數,透過 AIDA 自動調整演練與訓練內容、以 Real-Time Coaching 即時提示,並由 Phish Alert Button 與 PhishER 處理使用者回報的可疑郵件。他分享美國麻州一家銀行的經驗:持續演練後發現,最常中招的是新進人員與以手機、平板辦公者,前者不熟悉公司 SOP,後者則處於不同的使用情境,須分別安排對應訓練。「目標不是考核,而是用技術與管理,讓人為風險能被看見、被處理、被改善。」