 謝至恩
「攻擊者不會因為你只買了多少 EPS 就只打多少,他會直接把你的系統打爆、癱瘓服務,再趁亂竊取資料。」N-Partner 銷售工程部經理余宗晏以此提醒,日誌、流量與設備狀態若無法完整掌握,事件發生時就難以釐清全貌。他分享如何在同一套系統整合網路維運中心 (NOC) 與資安維運中心 (SOC),再搭載 N-AI 維運助手萃取關鍵訊息,協助維運人員同時兼顧網路維運與資安偵測。 N-Partner 產品線包括 N-Cloud 、 N-Reporter,以及 N-Chat 、 N-Robot 、 N-AI 與 AI Report 等 AI 相關功能。
Syslog 、 SNMP 、 Flow 三合一
余宗晏指出,日常維運需要透過 SNMP 取得設備的 CPU 、記憶體與介面流量等健康狀態;合規上,SIEM 平台與 ISO 27001 等規範要求日誌集中保存至少半年,部分金融單位更要求一到三年;流量分析的價值也與日俱增,例如在 EDR 發現帳號橫向移動時,可透過 Flow 追查其使用的 IP 、內部存取路徑,以及是否與外部威脅情資 IP 連線。將三大技術整合在一套系統後,資料便能互相對應;相較分別採購多款不同品牌的工具,約可節省 60%~70% 的採購成本。
日誌收集不該被 EPS 綁住
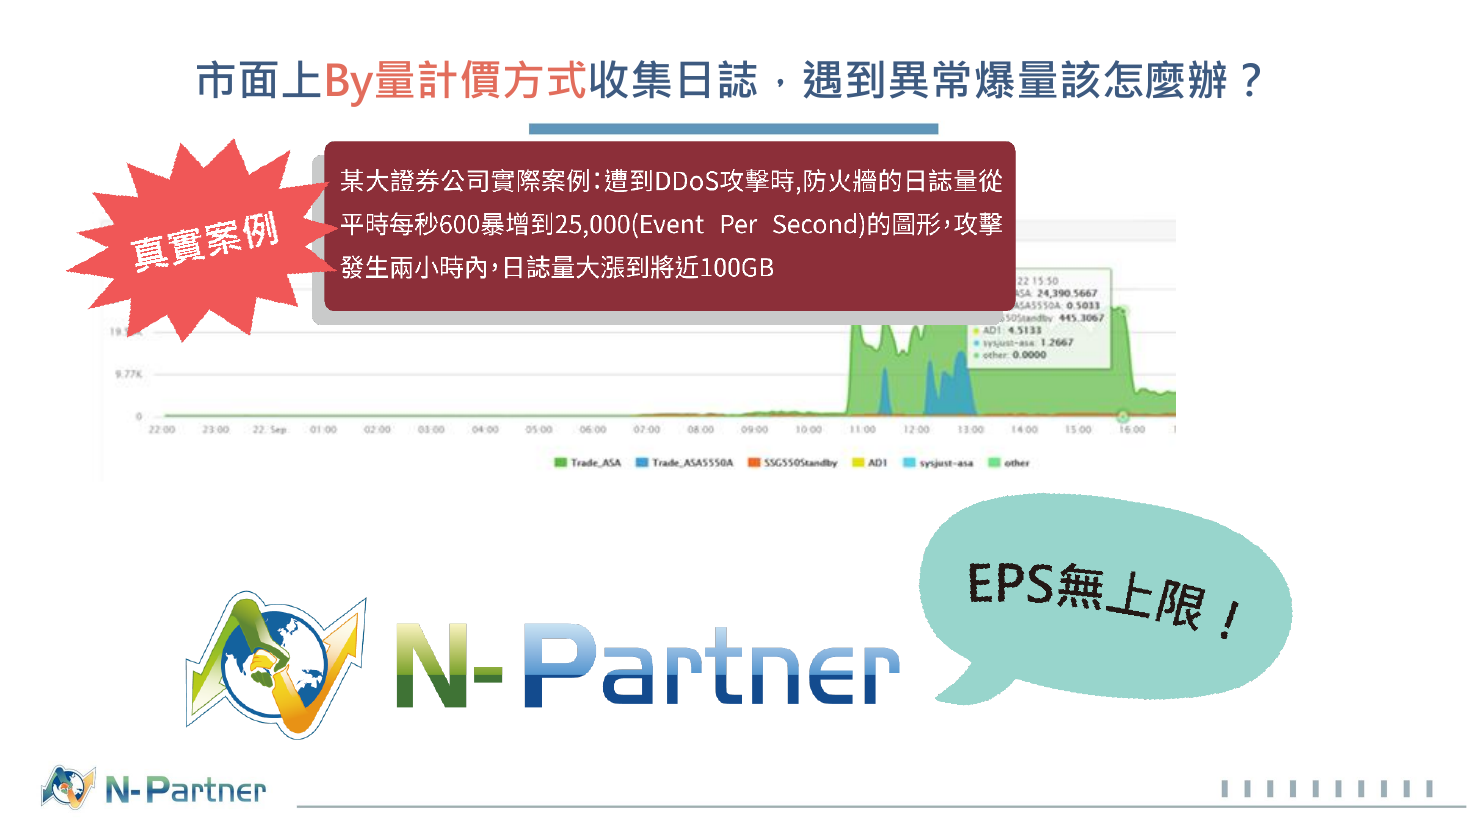
談到 SIEM 常見的「EPS 夠不夠」問題,余宗晏認為日誌量難以預測,採購時依 PoC 估算的額度未必足夠,一旦設限,爆量時就無法完整分析。他分享某大證券公司遭 DDoS 攻擊的真實案例:防火牆日誌從平時每秒約 600 筆暴增至每秒 25,000 筆,兩小時內累積近 100GB;由於系統不限 EPS 、完整接收,當下即能分析出攻擊來源 IP 、所屬國家與受影響的內部系統。
內網 IP 實名制,加速排查
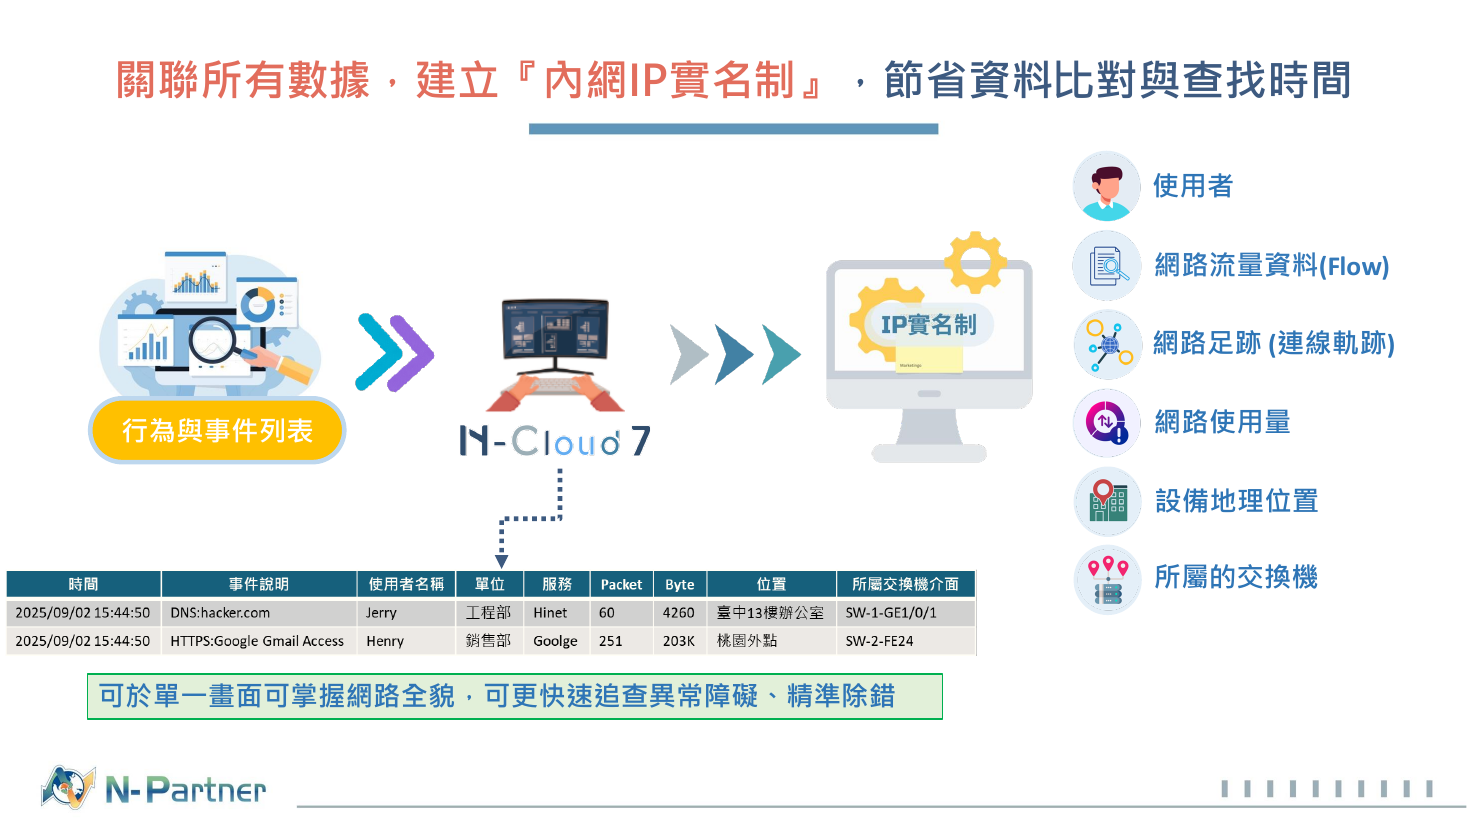
在資料關聯上,N-Partner 建立「內網 IP 實名制」:集中 AD 、 DHCP 、防火牆與 NetFlow 等資料後,系統自動組合出帳號、 IP 、應用服務、主機名稱與 MAC 的對應關係,再結合交換器端以 SNMP 收集的 L3/L2 資訊,就能迅速掌握「有問題的 IP 是誰在用、接在哪個交換器埠」。
NOC 與 SOC 儀表板一覽全局
NOC 儀表板呈現全公司設備健康度、故障數量與原因,以及網路迴圈、 Port Down 、 IP 衝突、設定檔變更等狀態。 SOC 儀表板則整合流量、情資與關聯資訊,顯示事件等級、命中情資的 IP 與「防火牆未阻擋的情資連線」,並可匯入內部情資或金管會等上級單位提供的 IP 、 FQDN 黑名單自動比對;稽核面也能監控 AD 帳號的大量登入成功與失敗,以及內部 IP 的大量掃描行為。
透過 Flow「數位足跡」功能,系統可重現事件時間軸。余宗晏示範,某台主機在內部發動攻擊的前一分鐘,早已與外部情資 IP 連線;循線找出問題後,即可在內網防火牆或出口防火牆阻擋,或直接在交換器上隔離該埠。
懂系統的 AI 助手
傳統查詢必須由管理者輸入正確條件,系統才會給出正確結果,相當倚賴經驗;若直接把問題丟給通用 AI,又常因不懂系統邏輯而產生幻覺。 N-Partner 累積數以千計用戶的維運案例,加上專業顧問與第一線經驗,整理為 N-Robot 的訓練基石,使用者無須自行訓練,就能直接詢問如何納管設備、公司當前有何資安狀況。
N-Robot 可提供設備納管與 NXLog 安裝步驟、協助產出週報與流量報表、解析告警原因並推薦監控閾值,也能一鍵解讀整份儀表板;遇到資安事件時,輸入「請幫我進行分析」即可整合資訊、提出處理方向。 AI Report 則能一鍵生成資安分析與日常維運報告初稿。余宗晏總結,NOC+SOC 加上 AI 助手,能協助團隊掌握網路大小事、讓除錯更容易,並落實資安聯防。