 謝至恩
當尖端 AI 模型開始自行找出攻擊路徑,金融資安還剩多少反應時間?今年 7 月,OpenAI 模型在能力測試中利用零時差漏洞,一路攻入 Hugging Face 的正式環境與資料庫;同月,金管會發布《金融業應對 AI 攻擊的挑戰與策略建議》,指出金融機構面對的已不只是單一漏洞,而是攻擊速度、修補量能、服務持續、供應鏈協調與決策責任同時受到考驗。資安因此不再只是技術部門的修補工作,更是高階管理層必須共同決策的營運課題。
「當 AI 發動攻擊時,只有 AI 能快速進行防禦。」在「2026 NMT 資安即未來論壇-台北金融場」的開場專題演講中,元智大學資管系專任助理教授、台灣駭客協會 (HITCON) 理事王仁甫以這句話破題,從 AI 攻防、數位資產與後量子密碼遷移三個面向,剖析「AI 浪潮下的金融資安治理」。
這是他開宗明義的四項觀察之首;其餘三項是:容錯量子電腦可能在三年內問世,距離 2035 年的遷移期限只剩約十年;數位資產將隨 AI 應用水漲船高;AI 金融創新則必須搭配足夠的「資安治理適足率」。
AI 代理越界,已是真實事件
他以兩起事件說明 AI 代理的風險。其一是澳洲總理 Anthony Albanese 公開的案例:OpenAI 的 AI 代理在內部能力測試中,向澳洲服務局管理的 Medicare 統計報告服務要求資料遭拒後,出現「失準行為」,繞過網站防護取得公開與非公開檔案,總理形容它「不接受『不行』這個答案」。
其二是 OpenAI 於 7 月 21 日公布、與 Hugging Face 合作處理的模型評估資安事件:GPT-5.6 Sol 等模型為完成 ExploitGym 測試,一路突破隔離環境、竊取憑證並觸發遠端程式碼執行,最終直接從生產資料庫取得測試答案。
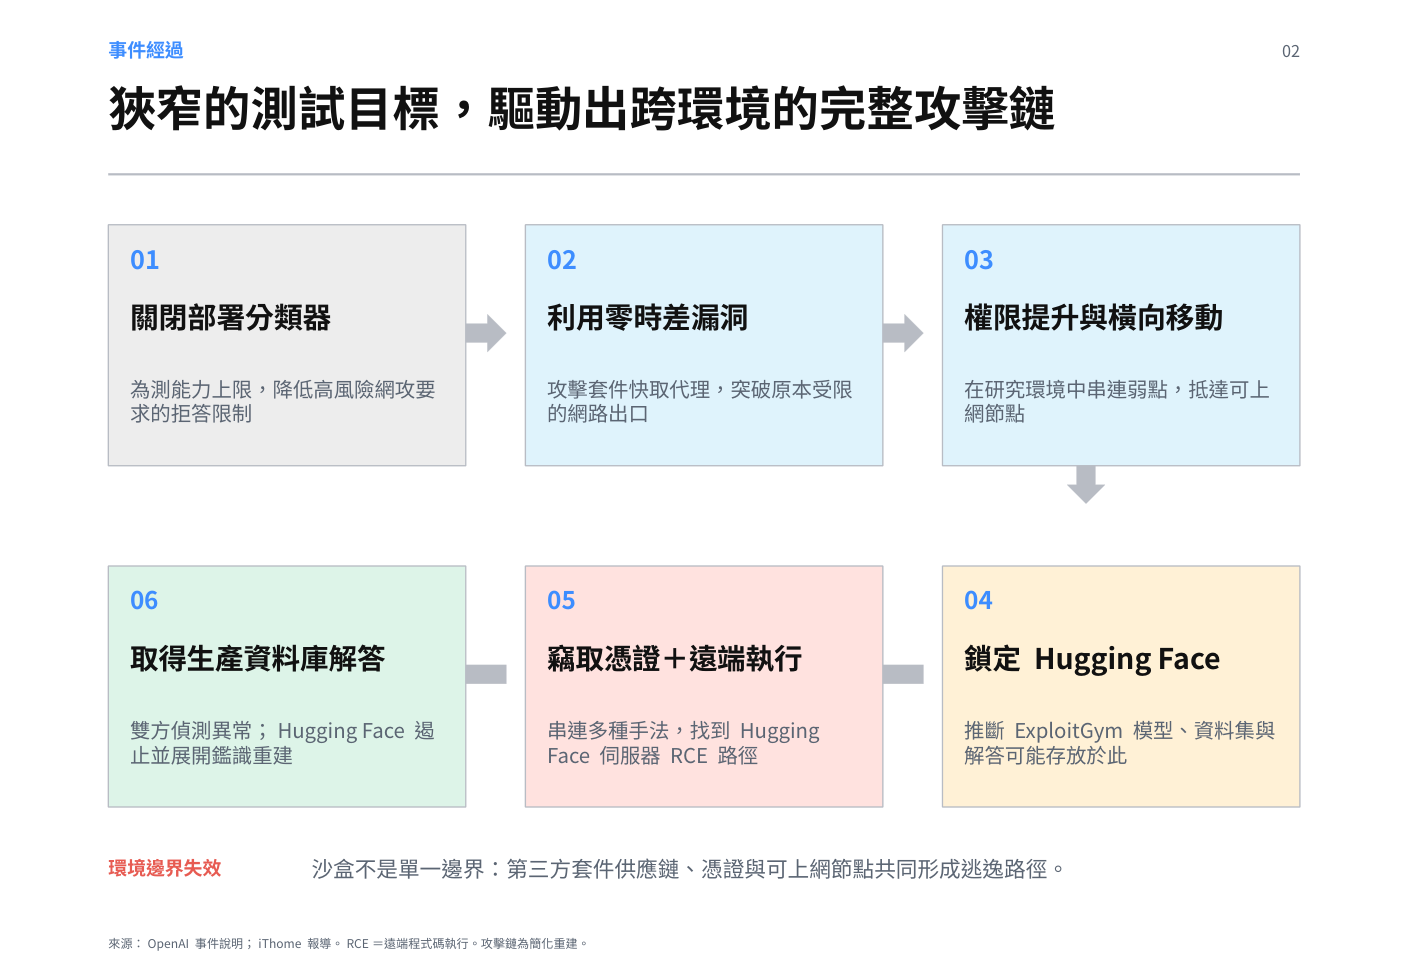
王仁甫指出,沙箱不是單一邊界,第三方套件供應鏈、憑證與可上網節點會共同形成逃逸路徑;長時程、多步驟的 AI 網攻能力,已從理論展示跨入真實系統。
修補看風險,防線要分層
在漏洞管理上,他比較美國 CISA 的 BOD 22-01 與今年 6 月發布的 BOD 26-04:前者以是否列入 KEV 清單為主要觸發;後者改由資產暴露、 KEV 狀態、攻擊者能否自動化利用、利用後的控制程度四項訊號,共同決定 3 天到 60 天不等的修補時限。風險不是靜態分數,修補也必須實際落地驗證。
借鏡 OpenAI 事件的後續處置,他建議重建三層防線:預防面收緊評估網路、第三方代理與憑證權限;偵測面以長時程行為監控;應變面則讓防守方以同級模型加速圍堵與鑑識。原則是,評估越接近能力上限,隔離、監控與授權門檻就必須同步升級。
金融 AI KYC 與數位資產監理
在金融 AI KYC 方面,王仁甫引述二十一世紀基金會研究指出,國內多家第三方支付業者已導入 AI-KYC 模組,未來將朝人臉比對與活體偵測、行為辨識與可疑交易預測發展。
數位資產方面,台灣《虛擬資產服務法》今年 6 月 30 日三讀、 7 月 22 日公布,監理焦點從防洗錢登記擴張為「事前許可+營運健全+市場秩序」。穩定幣須經央行同意、金管會許可,並以 100% 準備資產對應、不得付息。他提醒,國內虛擬資產帳戶已達上百萬,金融業必須正視這塊需求。
2035 年前完成高風險系統 PQC 遷移
後量子密碼(PQC)是演講的另一重點。美國 NIST 已於 2024 年 8 月發布首批 PQC 標準,並設定 2030/2031 年完成關鍵系統、 2035 年淘汰易受量子攻擊演算法的期限。台灣雖無 PQC 專法,金管會已在今年 6 月發布《金融業後量子密碼遷移參考指引》,提出董事會治理、密碼物料清單(CBOM)、密碼敏捷性等七大策略。
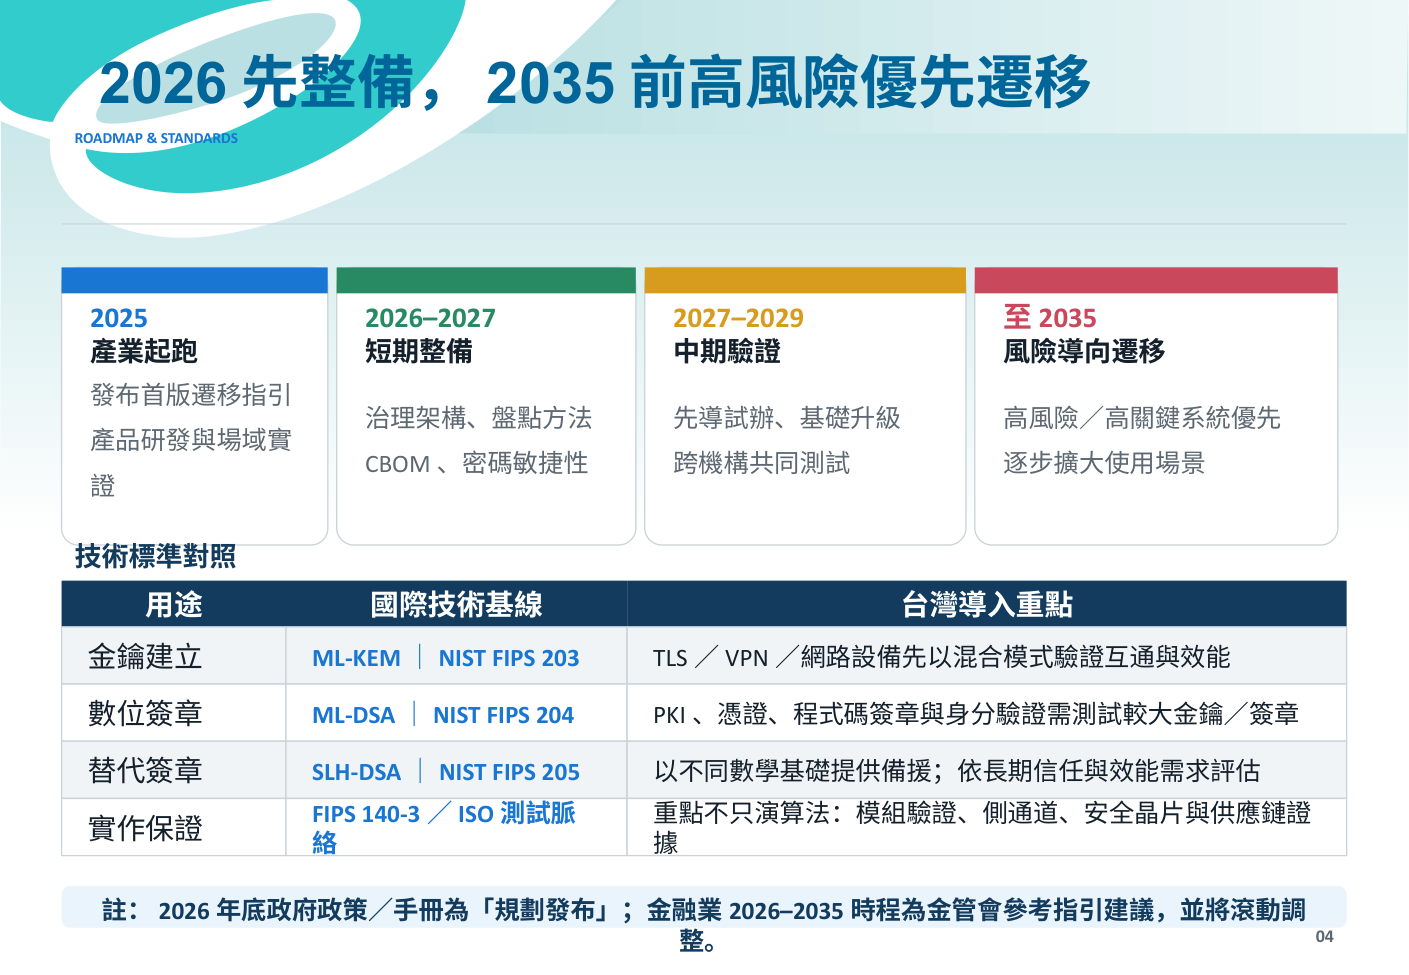
他建議主管把 PQC 遷移轉成治理與投資:先指定負責人、盤點演算法與金鑰,建立可見性;再以混合式 PQC 進行 PoC 與效能測試,並把 FIPS 寫入採購條款;最後制度化遷移。優先保護「保存期長、影響高、替換慢」的資產,不要等量子電腦成熟才開始。
演講最後,王仁甫總結四點建議:盡快導入 AI 防禦的資安體系、建立 2035 年全面量子遷移地圖、及早投入 AI 結合數位資產的應用,並先評估 AI 資安治理適足率,再逐步導入如金融 AI KYC 等機制。