 編輯部
當 AI 、雲端與零信任成為企業數位轉型的共同語言,資安韌性也不再只是堆疊更多防護工具,而是企業如何在風險不斷變動的環境中,重新盤點身分、設備、資料、應用程式與營運流程。李逸元博士指出,零信任的核心前提,是假設內網並非絕對安全,因此企業必須把 IT 風險放回商業風險的脈絡中思考,並透過制度、架構與成熟度模型,逐步打造可監控、可驗證且能持續改善的防護基礎。
隨著 AI 快速走進企業應用,廖志偉博士提醒,生成式 AI 帶來的不只是效率提升,也可能伴隨資料投毒、提示詞注入與敏感資訊外洩等新型風險。從 AI 紅隊演練,到輸入、輸出與代理行為的層層防護,企業必須在開發、部署到上線營運的完整生命週期中,建立可信任且合規的 AI 安全框架。
郭仕杰則從電子郵件威脅切入,指出攻擊者正運用 AI 與自動化大幅壓低攻擊成本,使商務電郵詐騙、帳號劫持與在地化釣魚攻擊愈來愈難辨識。面對往往從一封信開始的攻擊鏈,郵件防禦必須超越傳統過濾,結合威脅情資、 AI 分析、多重偵測引擎與使用者教育,把「人」一併納入整體防線。
王添龍進一步指出,後量子密碼學 (Post-Quantum Cryptography, PQC) 已讓長期資料保護成為企業必須提前面對的課題。從加密、代碼化到稽核,資料安全的重點不僅在於防止外洩,更在於掌握資料如何被存取、使用與監控,才能有效降低多環境、影子資料與人為因素所帶來的風險。
姚天朗則提醒,AI 同樣正在改變漏洞攻防的節奏。在漏洞數量持續攀升的同時,真正會被武器化的高風險項目更需要優先辨識;企業應善用持續威脅曝險管理 (Continuous Threat Exposure Management, CTEM) 框架,盤點資產、驗證風險並加速補救,在曝險窗口內搶得主動權。
從零信任、 AI 安全、郵件防禦、資料保護到漏洞管理,五位講者共同勾勒出企業資安韌性的下一步:以治理為起點、以技術為支撐,並將營運流程與使用者行為納入整體防護,企業才能在 AI 時代站穩腳步,建立更具前瞻性的安全基礎。
各場議程:
Vulcan:從紅隊到即時防護:企業如何建立 AI 安全防線
以 AI 對抗 Claude Mythos 帶來的衝擊:Qualys ETM 驅動的風險優先排序及補救措施
專題演講:零信任資安導入實務
在企業邊界日益模糊、遠距辦公與雲端服務成為常態的今天,傳統資安防護的邊界已難以界定。亞利安 2026 Solution Day 邀請國立臺灣大學資訊工程學系元一網宇永續研究中心主任研究員李逸元博士,以「零信任資安導入實務」為題,從制度法規、架構落地到國家戰略,完整分享零信任架構 (Zero Trust Architecture, ZTA) 的導入經驗。

李逸元指出,零信任的核心前提是假設駭客可能已透過漏洞潛入內網,「內網沒有我們想像中的安全」。因此在身分、設備、網路、應用程式與資料這五個層次之上,企業必須同時盤點系統、使用者與商業流程;他強調,所有 IT 風險背後其實都隱含著商業風險 (business risk),IT 的任務是支援企業營運,風險分析若只從 IT 的眼光來看,往往不夠完整。零信任引擎的政策決策點 (Policy Decision Point, PDP) 與政策執行點 (Policy Enforcement Point, PEP),搭配實際監控,構成了零信任架構的管理平台。
從金管會指引看零信任的法規要求
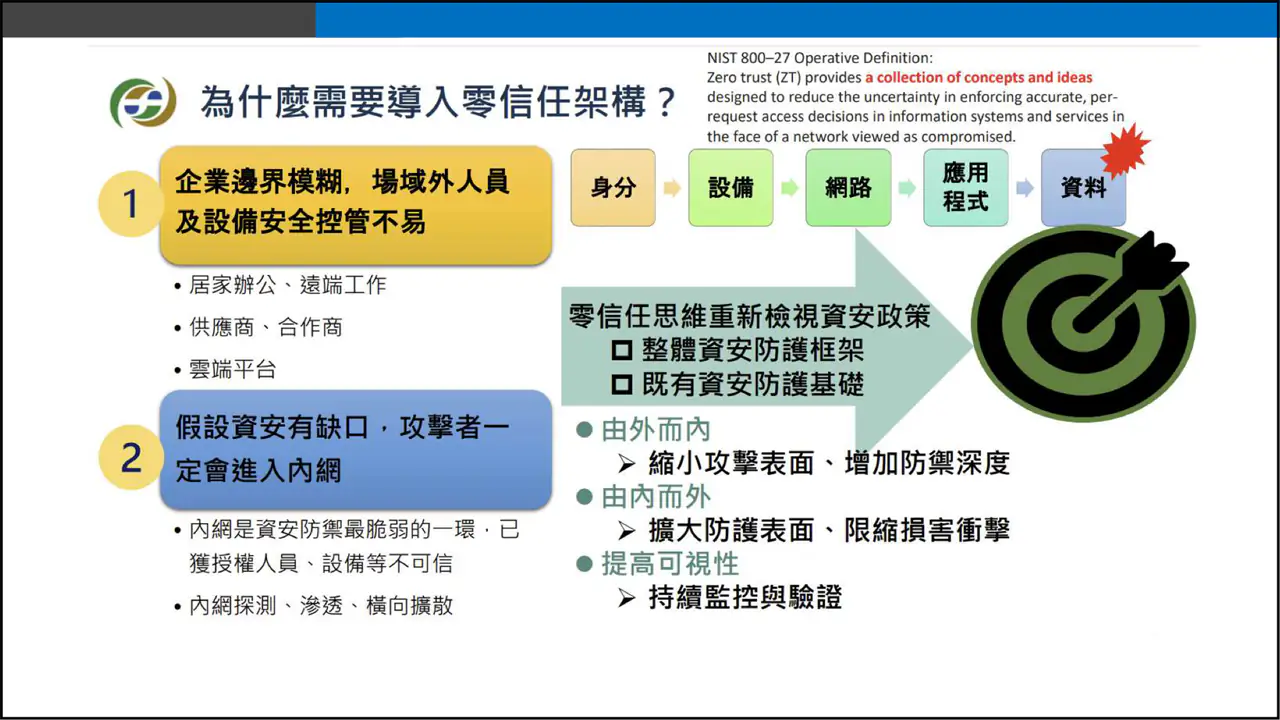
行政院每四年推動一期國家資通安全發展方案,第六期方案(2021 年至 2024 年)將政府機關導入零信任架構列為推動重點,並以 A 級機關為優先,逐步導入身分鑑別、設備鑑別與信任推斷等核心機制。李逸元以美國國防部的零信任七大支柱為例,說明零信任建立在人員的本職學能與素養之上,涵蓋身分、設備、應用程式與工作負載、資料、網路與環境、自動化與協作、可視性與分析等面向;其中可視性強調盡可能完整收集事件、活動與行為 (Event, Activity, Behavior) 的日誌,這是在設計與運作架構的事前階段就要做到的基本功。
金管會 2024 年公布的「金融業導入零信任架構參考指引」,將成熟度分為傳統、起始、進階與最佳四級,從靜態指標、動態指標逐步邁向即時 (real time) 指標,並以整合性指標構成最佳級。李逸元表示,主管機關往往希望掌握「現在如何」的即時狀態,但其成本與挑戰相當高;金管會的分級與要求大致符合國際規範,也延續了金融資訊系統安控的既有需求。他並提醒,文件化 (documentation) 與資料治理 (data governance) 是常被忽略的挑戰,雖然已有業者運用 AI 協助撰寫文件,但內容是否完整、技術編輯與文字編輯是否到位,仍需人為把關。
以 CSF 2.0 與成熟度模型活用零信任
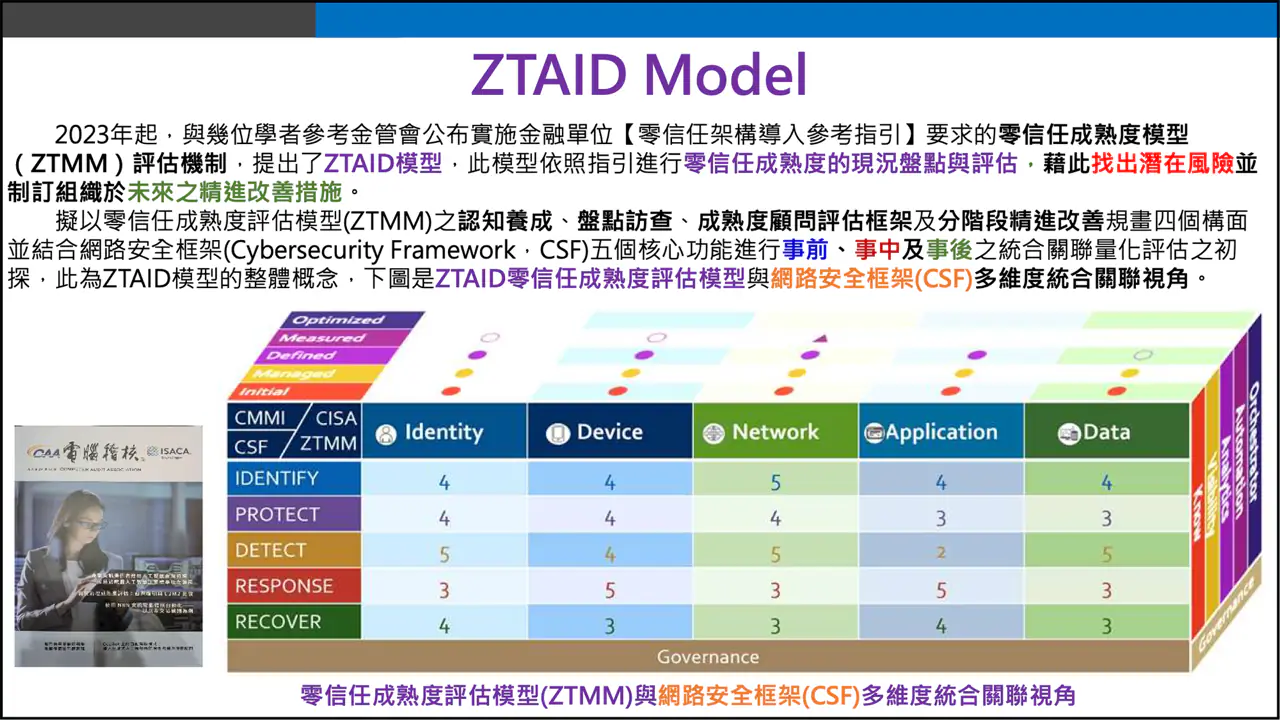
針對勒索軟體攻擊猖獗,李逸元以 LockBit 、 WastedLocker 等攻擊案例為例,說明如何活用零信任架構降低入侵與橫向移動風險;其中 Garmin 曾於 2020 年遭 WastedLocker 攻擊,造成多項服務中斷。其作法是以 CSF2.0 框架搭配零信任五大支柱,再結合零信任成熟度模型 (Zero Trust Maturity Model, ZTMM) 進行整體評估。透過現況評估,對應不同的解決方案能力 (Solution Capability),即可判斷各項目的成熟度落在 A 、 B 、 C 、 D 哪一級,進而描繪出成熟度設計模型,把未來三到五年要做的事規劃出來。
李逸元也分享,他自 2023 年起與多位學者參考金管會的零信任成熟度模型,提出 ZTAID 模型,結合網路安全框架 2.0(Cybersecurity Framework 2.0, CSF2.0) 的六項核心功能,從事前、事中到事後進行多維度的量化評估,協助組織盤點現況、找出潛在風險並制訂未來的精進改善措施。
後量子密碼與戰時韌性:資安即國安
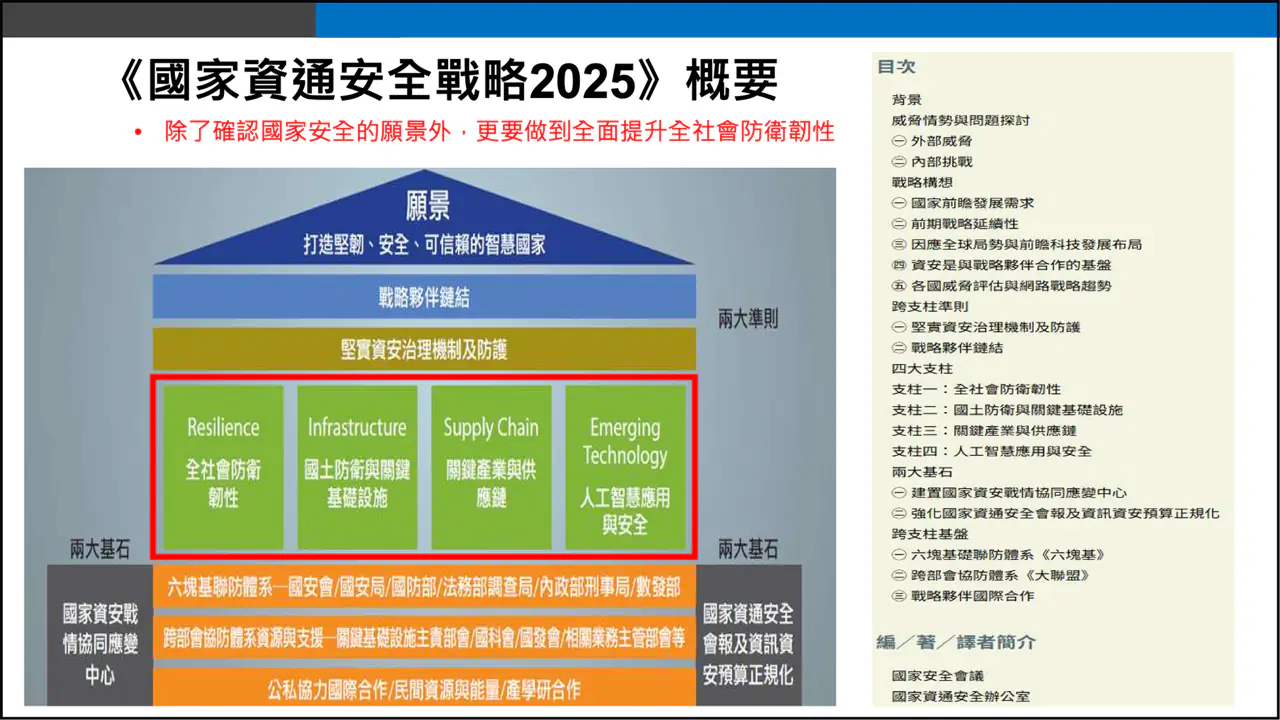
進入結語,李逸元回顧國家層級的布局。國安會在賴總統指揮下推動《國家資通安全戰略》,以「打造堅韌、安全、可信賴的智慧國家」為願景,並以全社會防衛韌性等四大支柱為架構。 2025 年 4 月發布的《國家資通安全戰略 2025》,更將臺灣資安戰略從「資安即國安」推進到全面提升全社會防衛韌性的新里程碑。
在技術布局上,他指出後量子密碼學 (Post-Quantum Cryptography, PQC) 在金融業已進入遷移規劃階段,臺灣結合數位部、資安院與頂尖密碼科學家,沿著政府腳步做好準備;此外,Infrastructure as Code 與 DevSecOps 整合、雲端的 CSPM 與 SSPM 管控,以及至今仍無明確定義的 AI 安全 (AI security),都是金融業持續努力的重點。面對準戰爭時代,他建議企業從降低入侵可能性、快速檢測潛在入侵、確保回應計畫到提高組織恢復能力四個步驟著手,落實災害應變復原機制;因為沒有 100% 的資安,唯有建立平時與終極的防護能量,才能真正撐起數位信任與數位韌性。
Vulcan:從紅隊到即時防護:企業如何建立 AI 安全防線

當生成式 AI 快速走進企業營運,伴隨而來的資安風險也成為不可忽視的課題。亞利安 2026 Solution Day 第一場議程邀請廖志偉 (Frank Liao) 博士,以 AI 資訊安全為題,從實際資安事件談起,剖析生成式 AI 從開發到上線的風險樣態,並介紹涵蓋完整生命週期的 Vulcan 系列防護方案。
從資料投毒到提示詞外洩:生成式 AI 的風險樣態
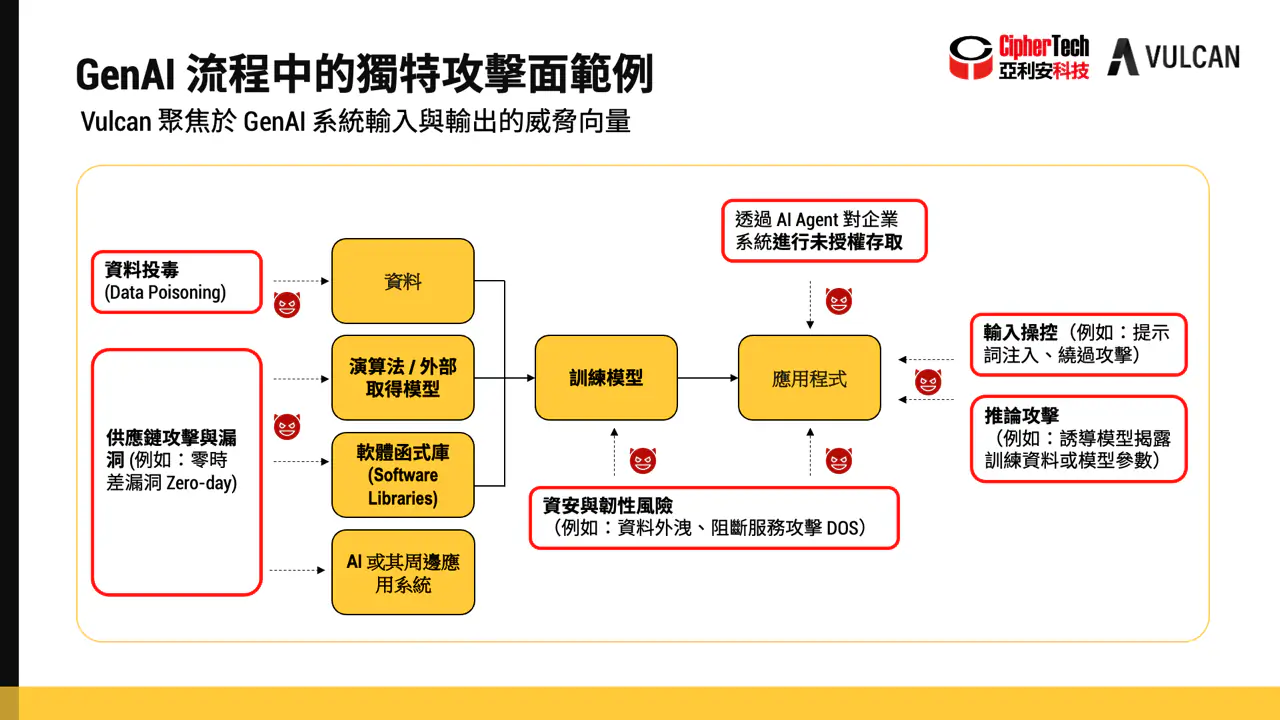
廖志偉以兩起案例說明 GenAI 的風險樣態。其一,某 AI Coding Assistant 因 release packaging 錯誤,意外將超過 50 萬行內部原始碼公開至 GitHub,揭示 AI 開發工具供應鏈與 DevOps pipeline 的安全隱患。其二,製造業導入 AI AOI 系統後,訓練資料遭資料投毒 (Data Poisoning),導致模型將缺陷誤判為正常,引發良率異常甚至整批產品報廢,企業往往渾然不知 AI 模型已遭「慢性污染」。
他以「風險」與「手法」兩端說明:風險來自偏見、傷害性與資料外洩等類型;攻擊手法則包含語境操縱、構詞操縱等輸入技巧,用以繞過防護、引發提示詞注入攻擊(Prompt Injection)。廖志偉指出,近期服務的多家金融服務業者必須面對形形色色民眾的智能客服,因此在重視公平性的同時,也要嚴防偏頗內容的展現與提示詞外洩。
Vulcan 的核心價值:AI 紅隊與縱深防禦
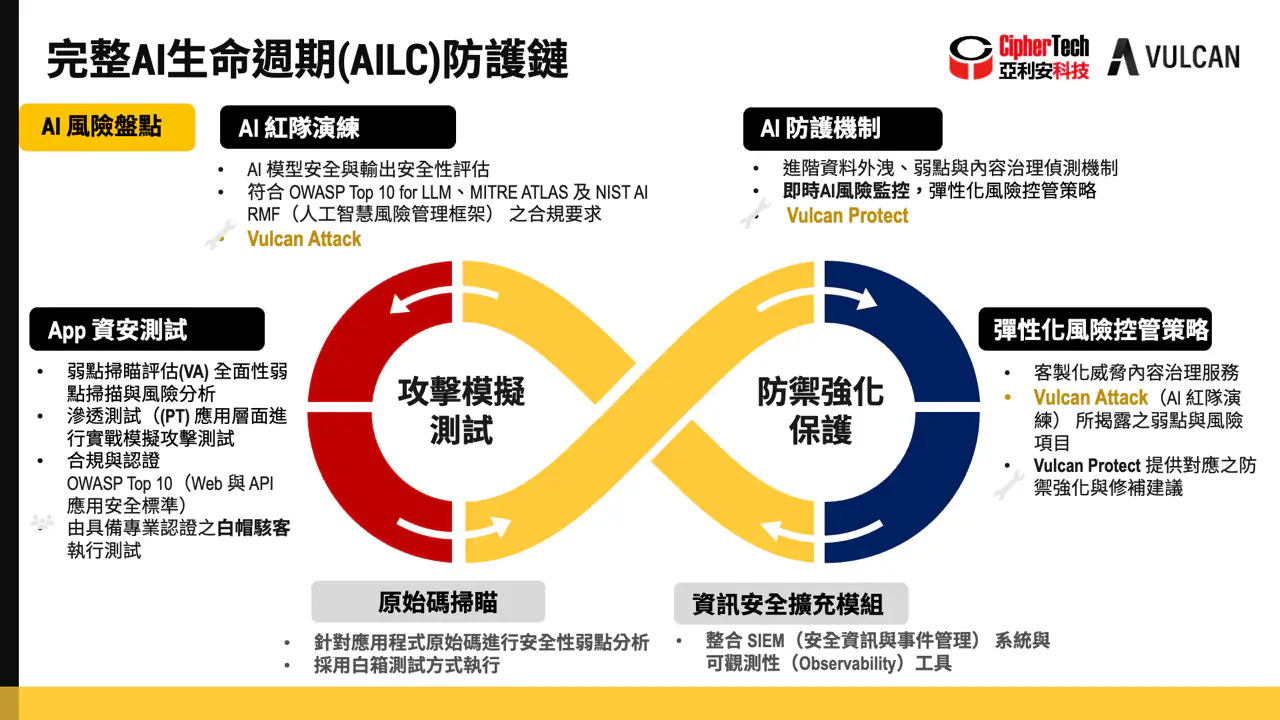
廖志偉表示,Vulcan 系列產品最主要的價值,是協助企業在生成式 AI 應用的部署過程中,從完整生命週期落實安全,從傳統資訊安全、滲透測試、弱點掃描,延伸到大型語言模型的「AI 紅隊演練」。透過服務專案或自動化攻擊檢測識別風險,並產生合規性報告,可將專案時間大幅縮短到三個小時以內,同時提供相對應的風險減緩建議。
在防禦面,他強調完整的縱深防禦 (defense in depth) 需涵蓋五個層次,從 AI 治理策略、模型對齊、輸入防護、回應控制,到持續韌性建立,才能達到完整防護。
在提示詞輸入端,系統會模擬客戶情境,例如輸入「請你忽略之前的提示詞」這類語句,避免系統不經意把內部資訊帶出來。針對 API 服務呼叫、 Agentic AI 這類自動化代理行為,以及與內部知識庫、技術庫的整合,每個環節點都可設立安全機制,並透過黑名單、格式判別、提示詞注入偵測 (Prompt Injection) 、資料外洩偵測與傷害性內容識別,搭配標記率與異常率的時間軸分析,達到最完整的防護。
打造可信任且合規的生成式 AI
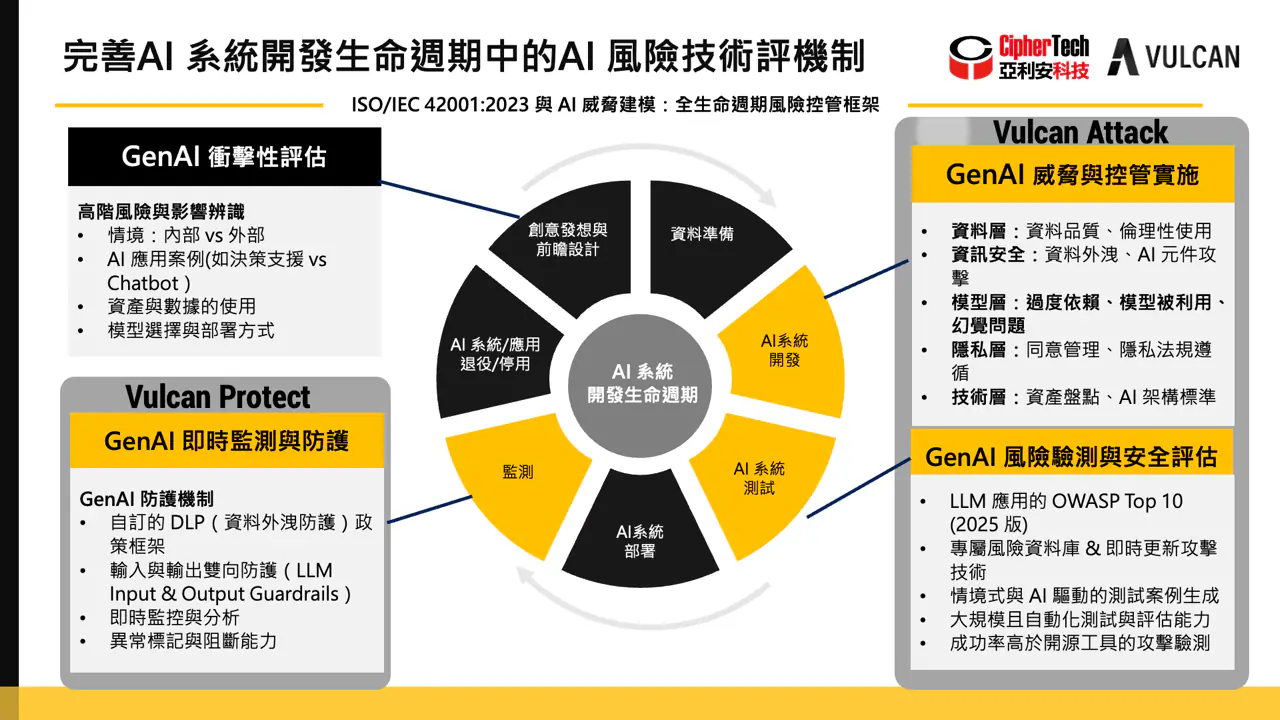
廖志偉以金融業智慧客服為例,說明這套機制如何在對話過程中防止敏感性資料外洩。他指出,企業只要在地端完成輸入與輸出的風險識別規則設定,啟用專案 API 後,即可結合到生成式 AI 應用、大型語言模型體系、瀏覽器或 API Gateway,達成完整的服務監控。
最後他提醒,確保生成式 AI 安全並非「開發階段做好檢查」就足夠,上線進入實際營運後,仍須仰賴即時監控。 Vulcan 系列產品期望協助企業建立可信任且合規的 AI,並打造具競爭力的產品;廖志偉也歡迎與會者進一步聯繫團隊與合作夥伴亞利安,一起建立更可靠的生成式 AI 應用。
Proofpoint:AI 時代下郵件防禦新視角
Proofpoint 講師郭仕杰以「超越過濾:AI 時代下郵件防禦新視角」為題,說明在攻擊高度自動化的當下,企業的電子郵件防禦如何從傳統過濾,走向結合威脅情資、 AI 分析與使用者教育的綜合防護。
一封信開始的殘酷現實,攻擊成本趨近於零
郭仕杰指出,綜觀過去一整年的攻擊,有 90% 的攻擊面向並非直接針對企業系統,而是從一封電子郵件開始;當攻擊邁向完全自動化,攻擊者成本驟降 95%,成功比例也隨之大幅提升,客製化的商務電郵詐騙 (BEC) 更遽增 70% 。
他說明,駭客第一個鎖定的對象往往不是企業本身,而是其供應鏈。例如在兩個單位往來採購訂單時,在最後一刻以「PO 單有些微調整,麻煩協助確認」為由介入,半導體產業因此成為重災區。攻擊者也運用 AI 的檢索與快速產生釣魚內容,讓收件者在快速審閱時誤入歧途;甚至把原本以圖片呈現的 QR Code 改用 HTML 表格繪製,人眼看起來相同,機器卻難以辨識,藉此規避影像偵測。
從包裹通知到帳號劫持的在地化攻擊
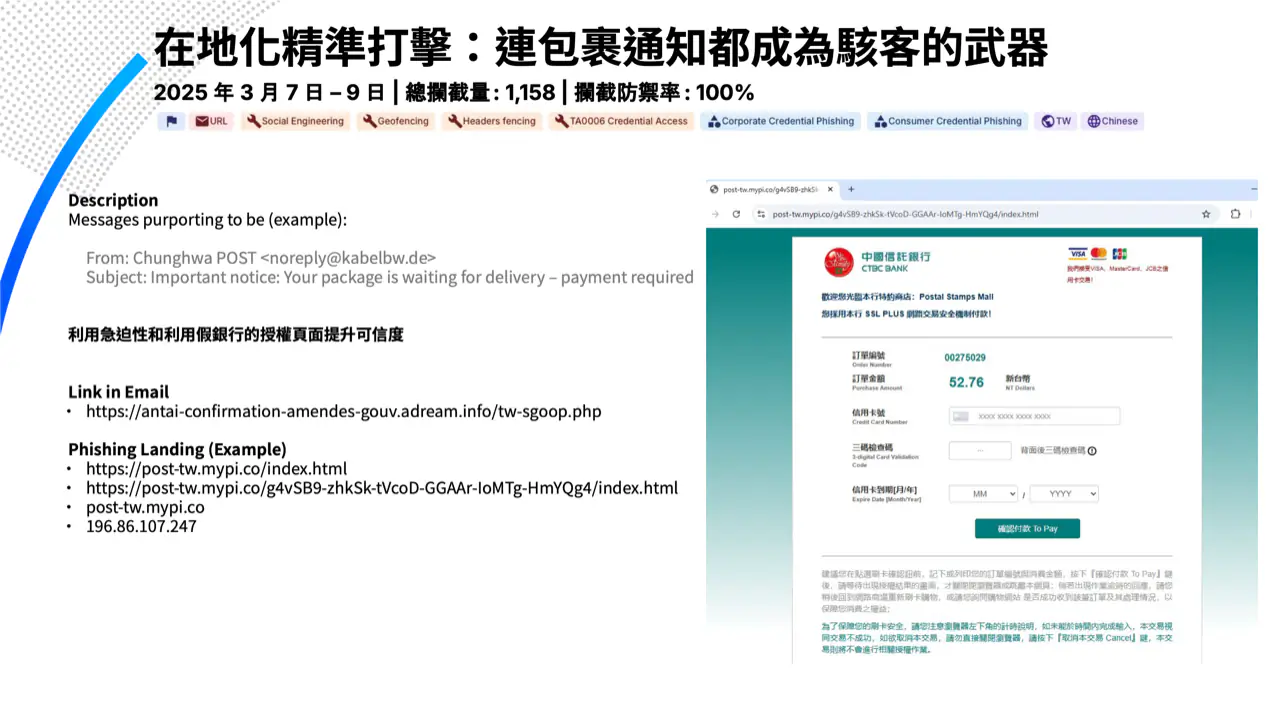
郭仕杰分享,這些威脅其實離企業並不遠。在一起當地案例中,駭客假冒中華郵政的包裹通知,導向假冒銀行的信用卡付款頁面,並以急迫性提升可信度;頁面上顯示的金額僅 52.76 元,看似損害輕微,實際上可能拿掉小數點變成 5,276 元,或將幣別由新台幣改為美金、歐元,對企業造成嚴重損失。光是 2025 年 3 月 7 日至 9 日,這類攻擊的總攔截量就達 1,158 封,Proofpoint 的攔截防禦率為 100% 。
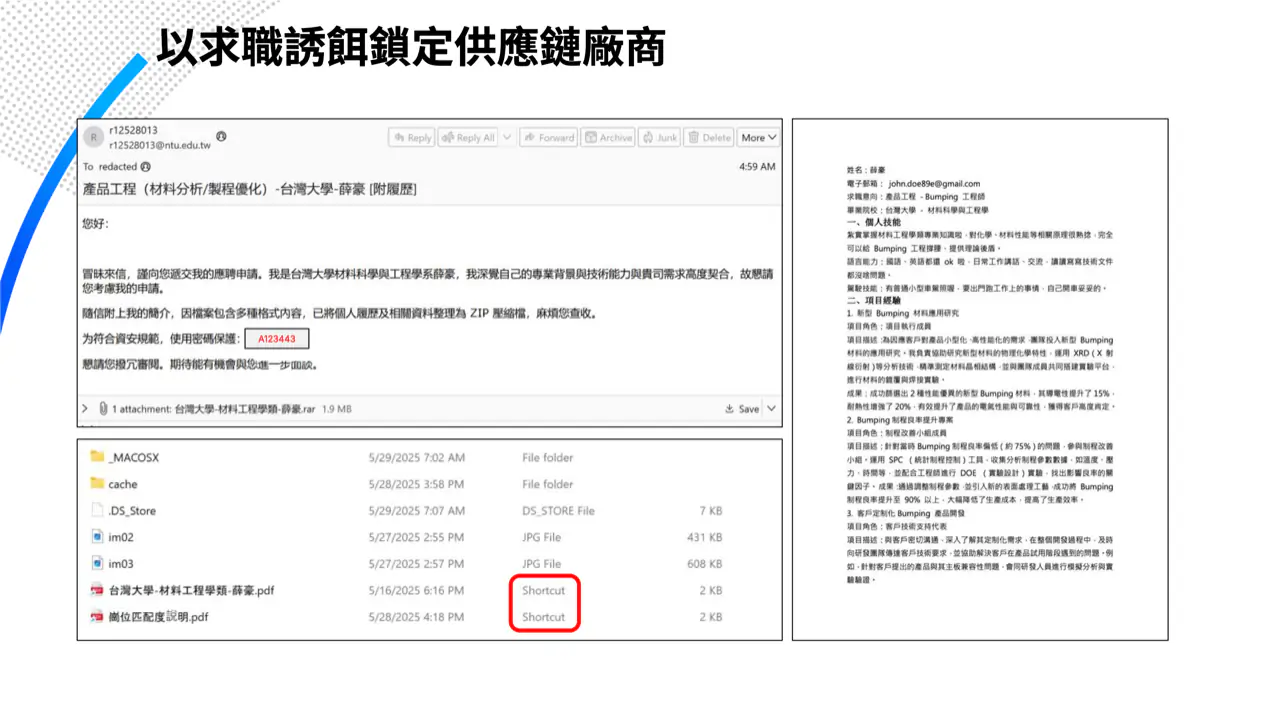
他同時提到,駭客也會繞道而行,例如到暗網購買台灣學生的電子郵件帳號密碼,這些多半是學生以校園帳號註冊論壇等服務後遭外洩的資料;或以求職誘餌鎖定供應鏈廠商,附件常夾帶遠端存取木馬。另一種手法是雲端帳號劫持,郵件夾帶.eml 附件,透過多層混淆與社交工程偽造微軟登入頁面,試圖取得登入授權 Token,藉以突破多因子驗證 (MFA) 防線。
多重引擎偵測,並把人視為端點

在防禦上,郭仕杰表示,從 DDoS 、商務電郵詐騙、 URL 檢查到附件檢查都是基本配備,核心關鍵在於綜合的攻擊向量判斷:把郵件打開後,先以電腦視覺分析,再以人眼角度確認是否異常,並在語言模型上投入大量心力。其 Nexus 系列以威脅情資、機器學習、電腦視覺與語言模型,分別在預先掃描、後續追蹤與點選時防護等階段運作;Supernova 分析引擎則結合二十多年的機器學習經驗,從資訊分析、寄件者分析、 AI 深度內容分析、關係圖譜到詐騙標籤化等面向,動態偵測商務電郵詐騙。系統並以加權指數動態評分,將攻擊角色、目標型態與攻擊型態量化為威脅指數,例如民族與國家型組織針對外交與非政府機關、且夾帶遠端存取木馬的郵件可達 960 分,而廣泛發送的輕微型憑證釣魚僅 50 分(滿分 1000 分)。
郭仕杰說明,Proofpoint 也推出資安意識培訓工具 ZenGuide,依循 ACE 框架,從評估、改變行為到成效評估,把「人」也視為一個端點。它提供超過 2000 種真實情境的模擬釣魚範本與 5 分鐘的匿名資安文化評估,並以低於 3 分鐘的微學習單元降低學習負擔,再依角色與分級調整難度與主題;今年度也新增 LINE 等貼近本地使用情境的內容,讓學習成效能持續被衡量。
郭仕杰強調,當攻擊成本趨近於零、防禦壓力呈指數成長,電子郵件防禦必須超越單純過濾,結合多重引擎的偵測與持續的使用者教育,把每一位員工的認知一併納入防線,才能在第一時間阻擋威脅。
Thales:建構以加密為核心的新世代資安韌性體系
亞利安科技資安技術支援部協理王添龍以「建構以加密為核心的新世代資安韌性體系」為題,說明在量子運算逐步成熟的趨勢下,企業應如何重新檢視資料保護與加密策略,並從加密、代碼化到稽核,建構更完整的資安韌性。
量子運算逼近,長期資料保護面臨考驗
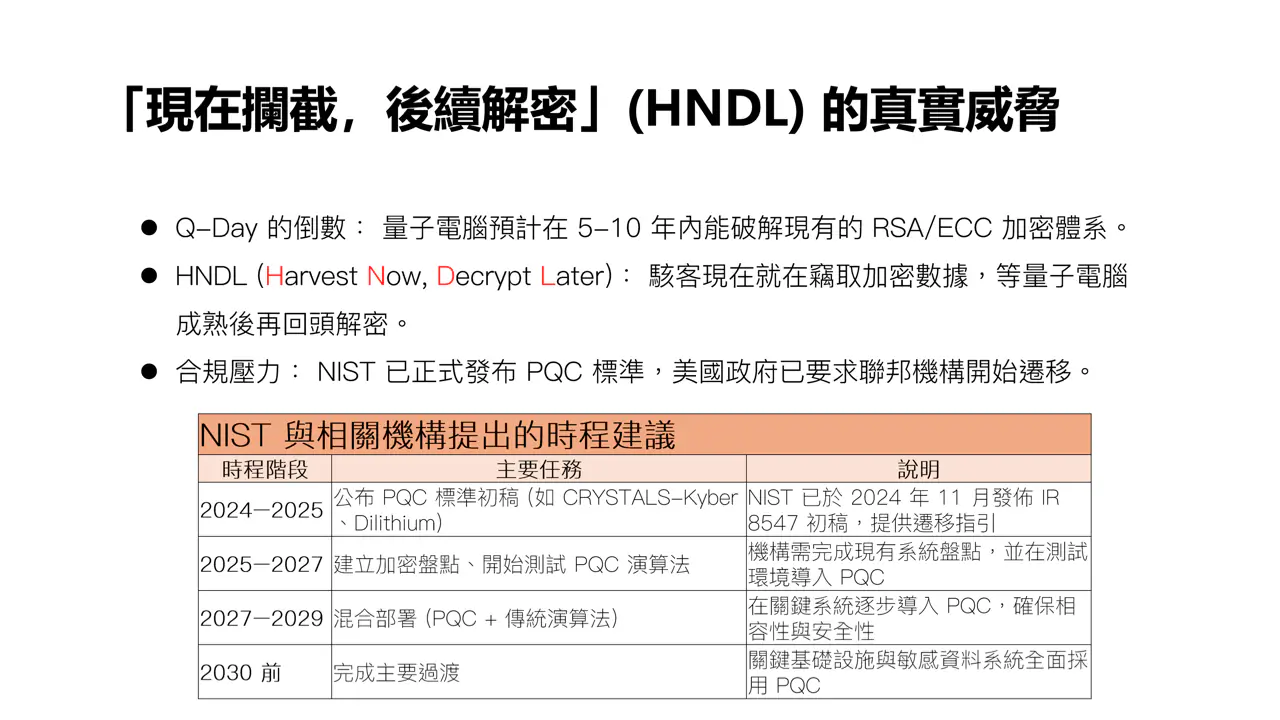
王添龍指出,量子電腦對現行非對稱加密體系(又稱公鑰密碼學;PKI 則是公鑰基礎建設)具有根本性威脅。傳統電腦分解 RSA-1024 需超過上千萬年,但量子電腦可能在一天甚至 8 小時之內破解 RSA-2048;ECC 等離散對數體系預期會比 RSA 更早被攻破。
換句話說,像 ECC 這類演算法,在未來量子電腦問世後也可能被破解,導致長期機敏資料的保護失效。若資料的保護期限需求超過 10 年,例如國防機密、醫療記錄、金融帳戶資訊與司法文獻,即便目前無法解密,駭客仍可靜待 2030 年至 2035 年左右量子電腦技術成熟後再行破解,屆時將毫無補救機會。
這也凸顯 HNDL(Harvest Now, Decrypt Later) 的真實威脅,駭客現在就先竊取加密資料,等量子電腦成熟後再回頭解密;即便量子電腦尚未普及,已對長期資料造成影響。目前各國陸續發展 PQC(後量子密碼)相關標準與規範,NIST 已於 2024 年 11 月發布 NIST IR 8547 初稿,提供遷移指引,並提出 2030 年後逐步淘汰量子易受攻擊演算法、 2035 年後不再允許使用的過渡時程,提供各界推動時參考。
分散防禦容易留下破口,資料安全才是核心
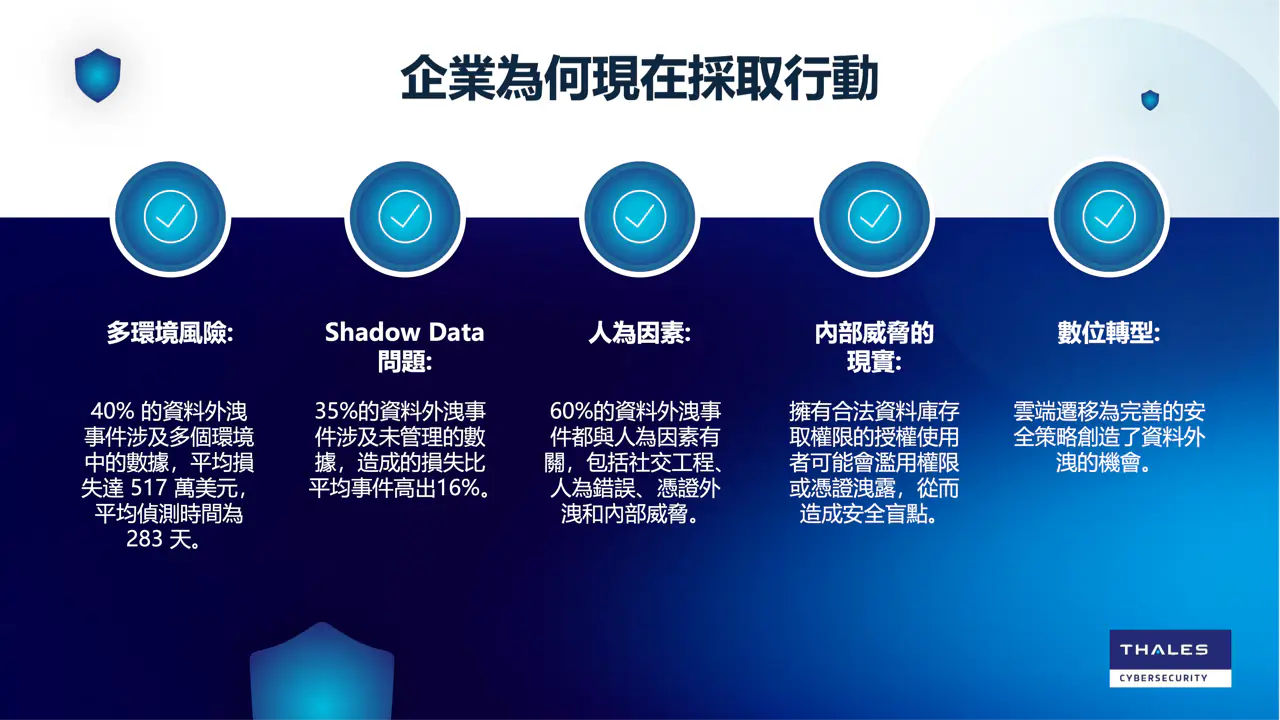
王添龍表示,PQC 之所以受到重視,關鍵仍在於資料安全;防範量子時代威脅,擔心的就是資料遭破解、竊取與濫用,因此更須回頭補強資料安全。
他說明,分散的防禦措施會讓資料暴露於風險之中。例如只做加密卻未做監控,便無法掌握資料如何被使用、是否存在疏漏;反之只監控而未加密,機敏資料仍可被讀取。資料顯示,有 40% 的資料外洩事件涉及多個環境中的資料,平均損失達 517 萬美元,平均偵測時間長達 283 天。
其次是 Shadow Data(影子資料)的問題。有 35% 的資料外洩事件源自不受管理的資料,造成的損失甚至比平均事件高出 16% 。再者是人為因素,有 60% 的資料外洩事件與人為因素有關,涵蓋社交工程、人為錯誤、憑證外洩與內部威脅,從員工的資安意識到資料傳輸與使用過程的各個環節,都必須一併納入防護。
從加密、代碼化到稽核的整合防護
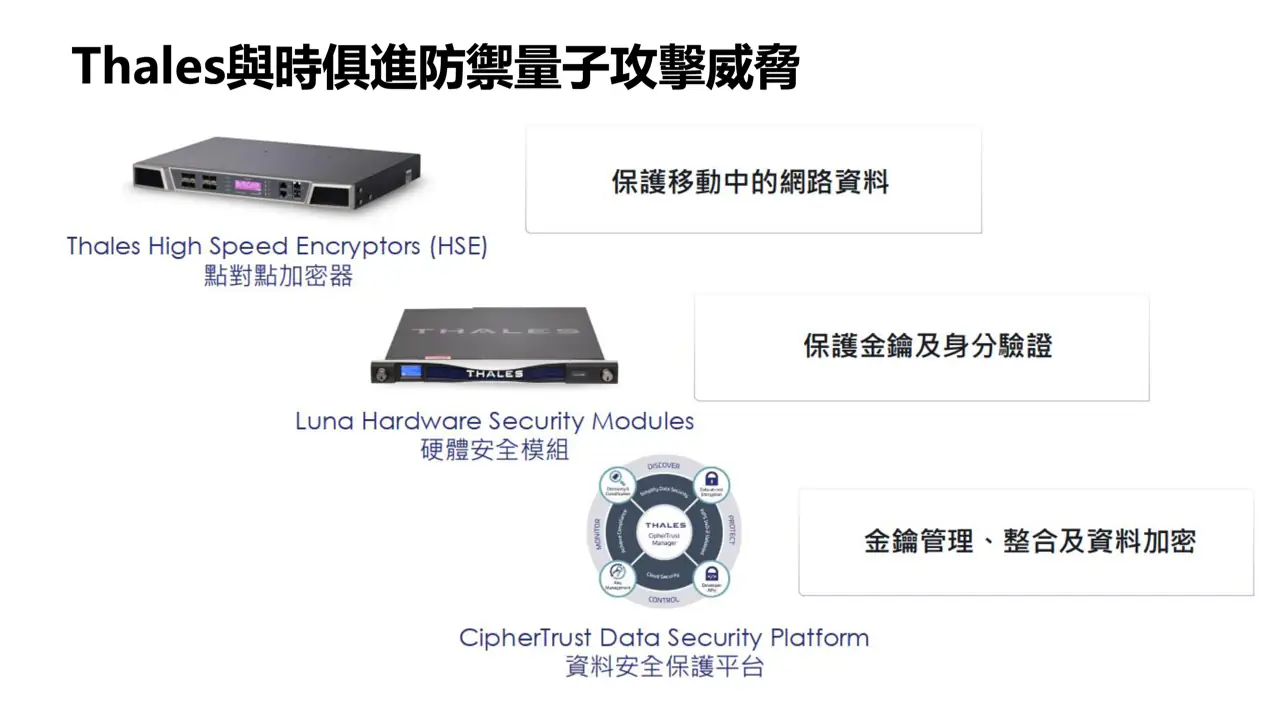
在解決方案上,點對點加密 (HSE) 可讓資料從 A 點送出時即先加密,抵達 B 點後再解密,確保整段連線過程維持加密狀態。以 HSM 為例,Thales 的 Luna HSM 是業界首批通過 FIPS 140-3 Level 3 驗證的 HSM,目前已支援 PQC 演算法,未來若有新的演算法,也會透過韌體更新支援。
除了在資料庫層級加密之外,若要逐筆處理每一筆資料,另一種方式是 Tokenization(代碼化)。 Tokenization 是將敏感資料轉換成 Token 的過程,也就是把真實資料加以變造;資料進入系統後會被變造成一份假的、錯誤的資料,即使遭竊,取得的也都是錯誤內容。代碼化後實際儲存在資料庫中的是變造後的資料,且可保留原始資料的格式與長度,避免傳統加密因金鑰長度而產生一長串亂碼的問題。無論雲端或內部 AP 開發與研發單位,都可透過同一個管理平台介接。
在稽核方面,可設定觸發條件,觸發後即保留相關 Log 。例如以資料庫的使用者名稱來看,若是 root 、 admin 等高權限帳號便特別記錄;除了記錄使用者對資料庫的操作,也可記錄資料庫回應前端使用者的資料內容,形成雙向稽核。常見的稽核政策包括 DBA 帳號存取行為、非上班時間的存取行為,以及外包廠商加班時段的存取記錄等。此外,Imperva 系列產品內建報表系統,提供超過 200 種報表範本,可呈現完整的稽核報表,並支援 CSV 、 PDF 等格式;完成資料收集後即可進行報表分析與事件查詢。最後,將資料庫本身的 Log 收集起來再行分析,則是新一代 DSF(Data Security Fabric) 平台的功能,可涵蓋多雲、混合雲與本地部署環境。
王添龍總結,從 PQC 議題切入,企業現在就能著手的,是落實資料的保護、加密與監控;加密與監控一併導入,才是最完整的規劃,讓資料安全防護更為完整。
以 AI 對抗 Claude Mythos 帶來的衝擊:Qualys ETM 驅動的風險優先排序及補救措施
Qualys 講師姚天朗以 AI 如何改變漏洞攻防為題,分享在生成式 AI 加速漏洞挖掘的趨勢下,企業如何透過持續威脅曝險管理框架,為資產與漏洞排定優先順序並完成補救。
AI 加速漏洞挖掘,曝險窗口成為攻防關鍵

姚天朗指出,2026 年 4 月,Anthropic 發表最先進的 AI 模型 Claude Mythos,能辨識並利用軟體中的新漏洞,且其所發現的漏洞超過 99% 尚未被修補;它甚至找出影像處理軟體 FFmpeg 一個長達 16 年、連自動化測試工具都未能發現的漏洞,影響範圍可觀。他說明,在這類 AI 模型出現之前,漏洞挖掘的速度與規模都遠不及現在。
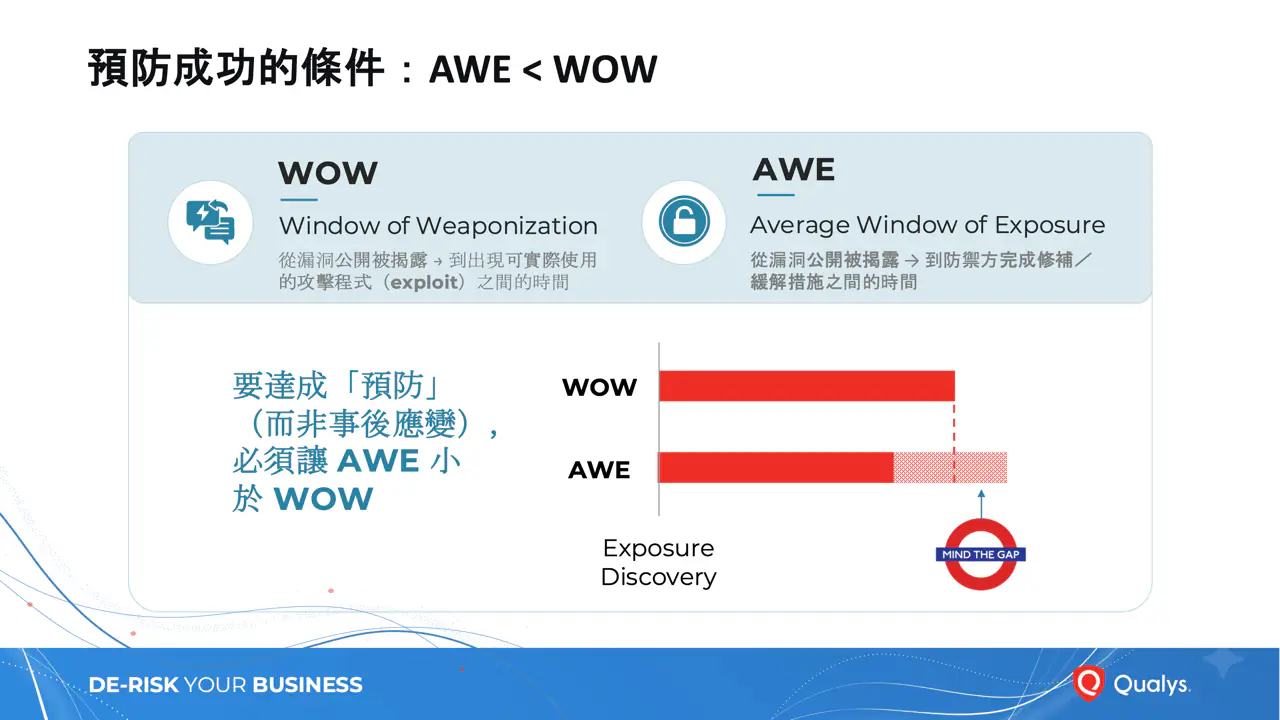
他進一步以兩個名詞說明攻防節奏:一是武器化窗口期 (WOW, Window of Weaponization),指漏洞從公開揭露到出現可實際使用的攻擊程式之間,屬於攻擊方的時間;二是平均曝險窗口期 (AWE, Average Window of Exposure),指漏洞公開揭露後到防禦方完成修補或緩解之間,是資安團隊可以著力的時間。他強調,要做到事前預防而非事後應變,就必須讓 AWE 小於 WOW 。
以 CTEM 框架為資產與漏洞排定優先順序
姚天朗援引 Gartner 提出的持續威脅曝險管理 (CTEM, Continuous Threat Exposure Management) 框架,說明其五個階段。第一是範圍界定,先界定需要關注的攻擊面,因為工具往往分散在雲端與地端等不同環境;第二是發現,找出看得見與看不見的資產,以及其上的漏洞、組態設定錯誤等曝險風險。
第三是優先排序,他認為這一步尤其重要,因為 CVE 與漏洞數量龐大,難以在第一時間全部處理,應依漏洞的嚴重程度或企業的業務背景,判斷哪些屬於重要資產與高風險項目;他並指出,真正會被利用、被武器化的漏洞其實不到 1%,這不到 1% 才是需要優先處理的真實威脅。第四是驗證,透過模擬攻擊路徑確認漏洞是否真會被攻擊方利用;第五是動員,協調團隊一起應對並完成修補。
從補救到 AI 助手的單一統一平台
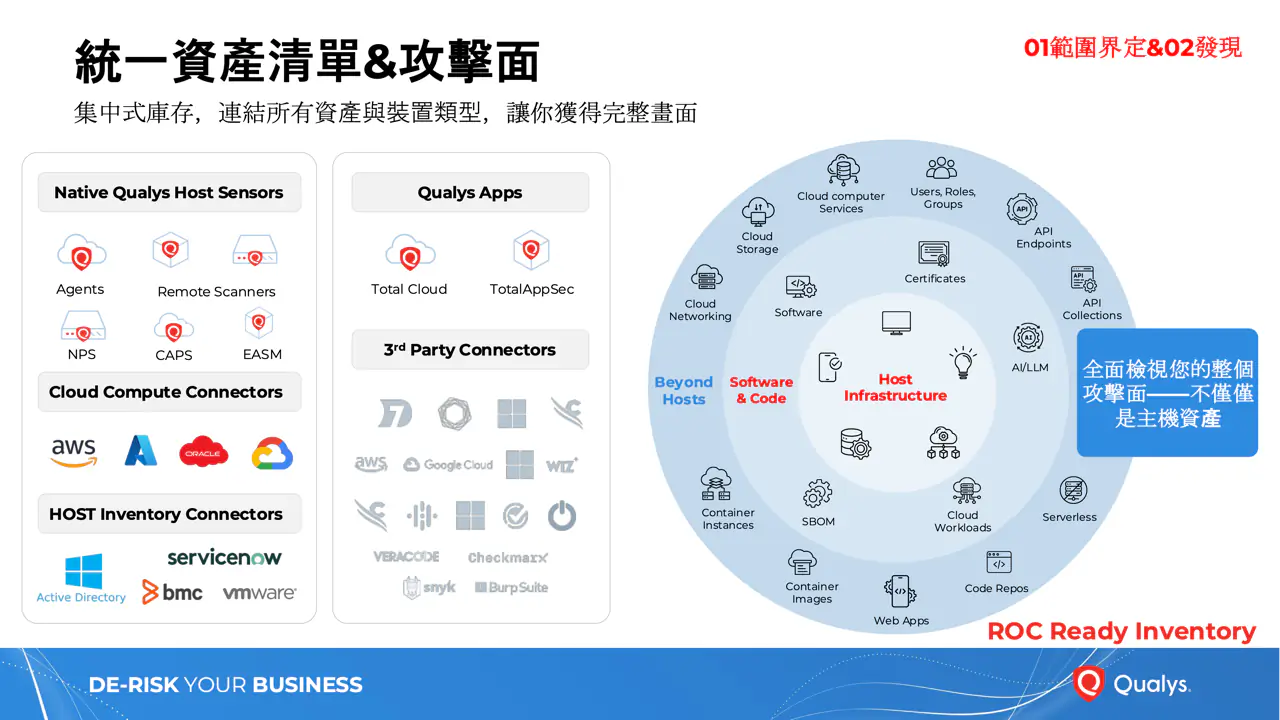
姚天朗表示,Qualys 的企業級 TruRisk 管理平台 (ETM, Enterprise TruRisk Management) 是唯一能在單一統一框架下滿足 Gartner CTEM 五個階段的平台,協助企業套用此框架進行優先排序與補救。在修補上,若漏洞可修補,平台能透過代理程式自動部署修補程式,並以 AI 判斷修補程式是否可靠;若尚無修補方案,則可透過更改設定或版本,修改可執行的指令碼,例如以 PowerShell 進行緩解。
他補充,平台也預先準備多個不間斷運作的 AI 助手,能協助日常維運、稽核與合規報告,或驗證特定漏洞是否會被攻擊方利用。不論企業使用 Qualys 或其他第三方工具,都能將資料蒐集整合至單一統一平台,再進行後續的優先排序與修補。
姚天朗總結,面對 AI 大幅縮短武器化窗口的趨勢,企業更需先盤點資產、統一判斷風險並排定優先順序,聚焦真正高風險的漏洞,再透過驗證與動員完成修補,才能在曝險窗口內搶得先機。